

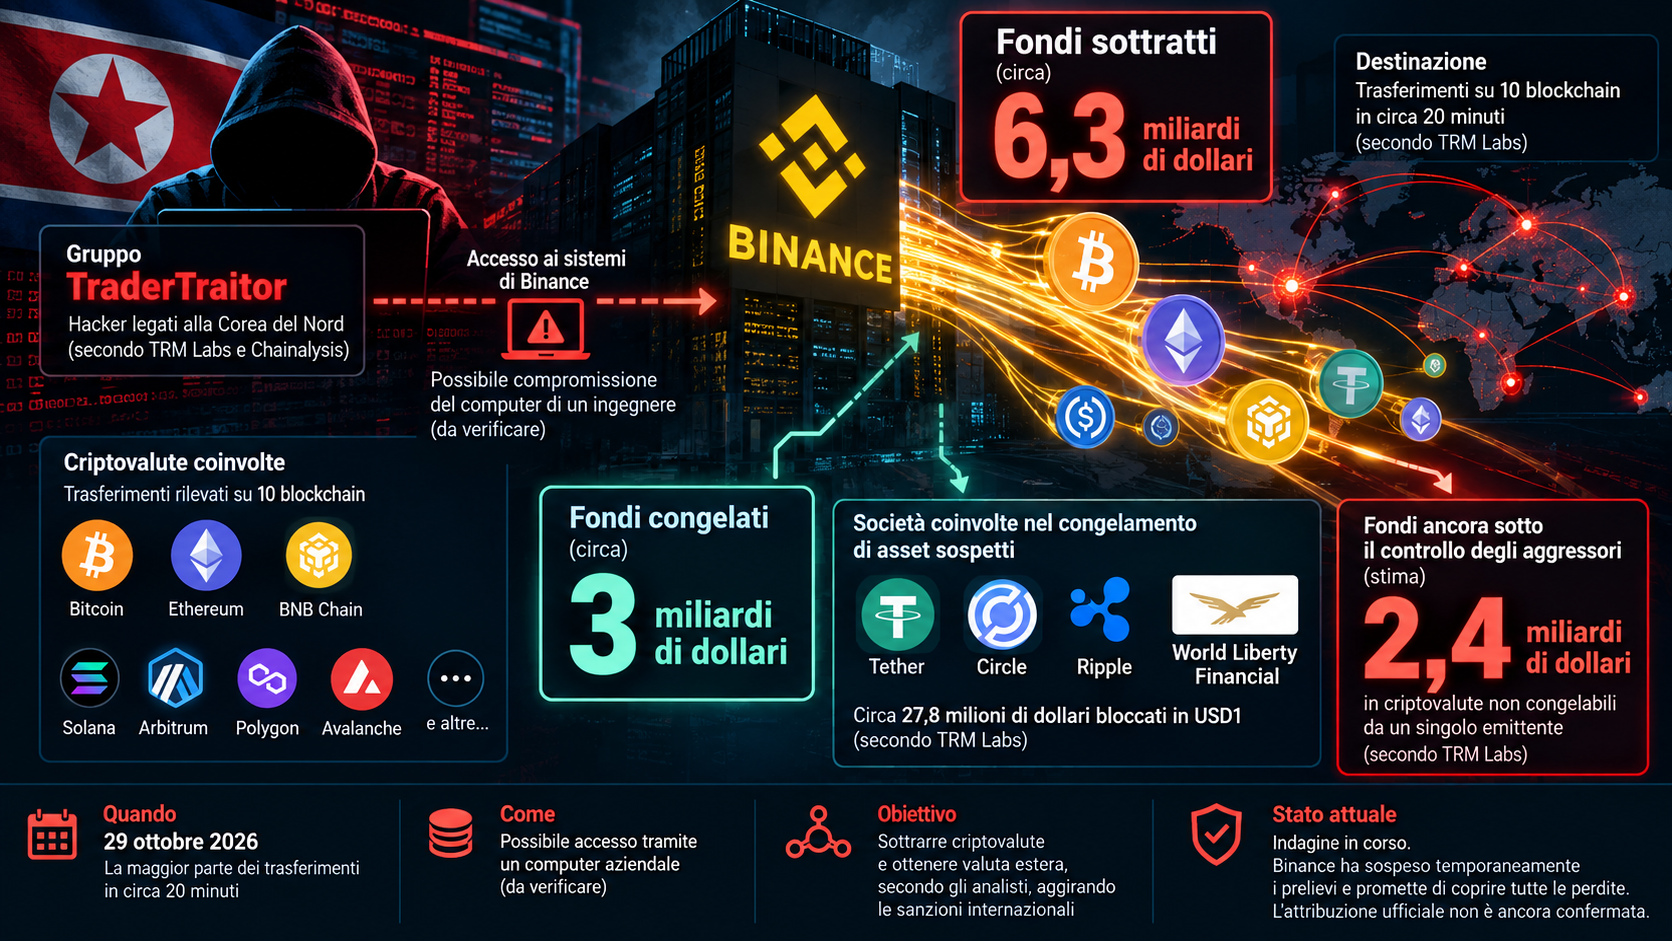
 (AGENPARL) - Roma, 30 Ottobre 2026 - Gli analisti americani indicano il gruppo TraderTraitor come possibile responsabile dell’attacco alla piattaforma di criptovalute. Il precedente di Bybit, le sanzioni internazionali e i rapporti tra Binance e l’universo finanziario di Trump trasformano il furto digitale in un caso geopolitico.
Non servono carri armati, missili o violazioni delle frontiere per colpire l’economia di un avversario. Nella guerra invisibile combattuta attraverso le reti informatiche, il bersaglio può essere una piattaforma finanziaria e il bottino può attraversare il mondo in pochi minuti. È lo scenario che emerge dall’attacco a Binance, uno dei maggiori mercati globali di criptovalute, sul quale si allunga l’ombra della Corea del Nord. Secondo le società statunitensi di analisi blockchain TRM Labs e Chainalysis, dietro l’operazione ci sarebbero hacker riconducibili a Pyongyang. La prima indica con elevata fiducia il gruppo TraderTraitor, già associato dalle autorità americane ad altri importanti furti di valute digitali. Binance, tuttavia, non ha ancora attribuito ufficialmente la responsabilità dell’attacco e collabora con le forze dell’ordine per identificare gli autori. La pista nordcoreana è dunque sostenuta da analisi tecniche e precedenti documentati, ma l’indagine sull’episodio del 29 ottobre resta aperta.
La pista nordcoreana e il precedente Bybit
TRM Labs ha ricostruito un’operazione che avrebbe consentito agli aggressori di trasferire circa 6,36 miliardi di dollari da portafogli riconducibili a Binance, distribuiti su dieci diverse blockchain. La maggior parte dei movimenti sarebbe avvenuta nell’arco di una ventina di minuti. La cifra, se confermata nella sua interezza, collocherebbe l’episodio al primo posto nella storia dei furti di criptovalute. Ma il dato più significativo, sul piano internazionale, è il possibile collegamento con TraderTraitor, un nome già noto agli investigatori. Nel febbraio 2025 la piattaforma Bybit subì un attacco da circa 1,5 miliardi di dollari che l’FBI attribuì alla Corea del Nord e allo stesso gruppo informatico. Per gli analisti di TRM Labs, il nuovo episodio presenta caratteristiche compatibili con quella precedente attività: preparazione anticipata, utilizzo di autorizzazioni digitali e trasferimenti coordinati verso indirizzi controllati dagli aggressori.
L’attribuzione non dipende soltanto dalla rapidità del furto. TRM Labs sostiene di aver utilizzato informazioni ricavate dalle transazioni registrate sulle blockchain e da altre fonti investigative; anche Chainalysis ritiene probabile il coinvolgimento di TraderTraitor. Esiste quindi una valutazione tecnica circostanziata, che dovrà comunque essere confrontata con gli esiti dell’indagine ufficiale. Per comprendere perché Pyongyang ricorra a queste operazioni bisogna guardare alla condizione economica della Corea del Nord, sottoposta da anni a sanzioni internazionali legate soprattutto ai suoi programmi nucleari e missilistici. Le restrizioni limitano l’accesso ai mercati finanziari, ai canali bancari e a numerose attività commerciali. Secondo le autorità statunitensi e sudcoreane, gruppi informatici legati allo Stato nordcoreano utilizzano il furto di criptovalute come fonte di valuta estera, sfruttando la dimensione transnazionale delle reti digitali per aggirare alcuni ostacoli imposti dalle sanzioni. Pyongyang respinge abitualmente queste accuse, ma la successione di attacchi attribuiti ai suoi operatori ha trasformato il crimine informatico in una questione di sicurezza internazionale.
La vulnerabilità delle piattaforme digitali
Per chi non conosce il settore, Binance è una piattaforma sulla quale milioni di utenti acquistano, vendono e scambiano criptovalute come Bitcoin ed Ether. Non è una banca tradizionale, ma custodisce e movimenta grandi quantità di attività digitali per conto dei clienti. Le criptovalute sono registrate su reti informatiche chiamate blockchain e, per trasferirle, occorrono autorizzazioni crittografiche che dimostrano il controllo dei portafogli digitali. La sicurezza di una piattaforma dipende quindi non soltanto dalla robustezza delle blockchain, ma anche dai sistemi interni con cui vengono gestite e autorizzate le operazioni. È proprio questo secondo livello che potrebbe essere stato compromesso.
Nell’aggiornamento pubblicato il 30 ottobre, Binance ha spiegato che le verifiche preliminari indicano come possibile punto d’ingresso il computer di un ingegnere addetto alle infrastrutture informatiche. Attraverso quel dispositivo, un aggressore avrebbe ottenuto accesso a un componente dei sistemi aziendali e sarebbe riuscito a inviare richieste di prelievo non autorizzate. La società precisa di non aver trovato prove della sottrazione delle chiavi private dei portafogli e promette una ricostruzione tecnica completa quando l’indagine sarà conclusa. TRM Labs, osservando le transazioni, è arrivata a una valutazione complementare: gli aggressori potrebbero aver acquisito la capacità di far autorizzare ai sistemi di Binance trasferimenti verso portafogli sotto il loro controllo. Su Ethereum sarebbe stato utilizzato anche un meccanismo capace di impartire istruzioni a un portafoglio e svuotarlo ripetutamente. Il problema, secondo le prime ricostruzioni, non riguarderebbe dunque una violazione della blockchain di Bitcoin o di Ethereum, ma l’accesso ai sistemi di una grande piattaforma centralizzata che opera su quelle reti. Una singola compromissione informatica può propagare i suoi effetti attraverso infrastrutture finanziarie differenti, senza che gli aggressori debbano attaccare separatamente ogni blockchain.
La reazione di Binance è stata immediata. La società ha sospeso temporaneamente depositi e prelievi per effettuare controlli di sicurezza, ha revocato alcune autorizzazioni compromesse e ha avviato la collaborazione con società specializzate e autorità investigative. Secondo il comunicato ufficiale, circa tre miliardi di dollari in attività coinvolte nell’incidente risultavano già congelati sulle blockchain al momento dell’aggiornamento. Congelare un’attività digitale, però, non significa necessariamente averla restituita al proprietario: significa impedirne, quando la struttura del token lo consente, ulteriori trasferimenti. Una parte dei fondi sottratti era costituita da stablecoin, criptovalute progettate per mantenere un valore stabile rispetto a una valuta tradizionale, generalmente il dollaro. I soggetti che emettono alcune di queste monete digitali dispongono di strumenti per bloccare indirizzi sospetti. Tra le società intervenute figurano Tether, Circle e Ripple, oltre a World Liberty Financial, società di criptovalute legata alla famiglia del presidente americano Donald Trump. Secondo TRM Labs, quest’ultima ha bloccato circa 27,8 milioni di dollari nella propria stablecoin USD1.
Altre criptovalute, come Bitcoin ed Ether, non possono essere immobilizzate con la stessa procedura da un singolo emittente. Gli analisti hanno individuato consistenti quantità di queste attività ancora nella disponibilità degli aggressori. Binance sostiene che i fondi dei clienti siano al sicuro e si è impegnata a coprire tutte le perdite attraverso il proprio fondo di protezione e risorse aziendali. Si tratta di un impegno della società, non ancora di un bilancio conclusivo delle somme recuperate. L’episodio solleva così una questione finanziaria: quanto possono essere efficaci le riserve di sicurezza quando un attacco raggiunge dimensioni superiori a quelle per cui erano state originariamente concepite? La risposta dipenderà dalle perdite effettive, dai recuperi e dalla capacità dell’azienda di mantenere gli impegni annunciati.
Sanzioni, criptovalute e potere politico
Il caso Binance mostra un paradosso della finanza digitale. Le criptovalute sono state presentate anche come un sistema capace di ridurre la dipendenza dagli intermediari tradizionali, ma una parte rilevante del mercato continua a concentrarsi in grandi piattaforme che gestiscono accessi, autorizzazioni e custodia dei fondi. Queste strutture diventano obiettivi particolarmente appetibili per gli aggressori, perché custodiscono capitali enormi e collegano reti digitali differenti. Per un Paese sottoposto a sanzioni, la sottrazione di criptovalute può rappresentare un’alternativa ai circuiti finanziari ordinari: il denaro digitale può essere trasferito tra indirizzi, convertito in altri asset e fatto transitare attraverso diversi servizi nel tentativo di ostacolarne la tracciabilità.
Questo non significa che le transazioni siano invisibili. Molte blockchain conservano registrazioni pubbliche e permanenti, che permettono a società come TRM Labs e Chainalysis di seguire gli spostamenti. La difficoltà consiste nell’identificare chi controlla gli indirizzi, bloccare tempestivamente i fondi e ricondurre le operazioni a responsabilità perseguibili. La rapidità dell’attacco a Binance mette in evidenza lo squilibrio tra i tempi dell’azione criminale e quelli della risposta investigativa: sottrarre le risorse può richiedere minuti, mentre ricostruire i passaggi, identificare i responsabili e recuperare le somme può richiedere mesi o anni. Se la responsabilità nordcoreana sarà confermata, l’operazione mostrerà ancora una volta come il confronto tra Stati possa svilupparsi attraverso strumenti economici e informatici, senza assumere la forma di un conflitto militare aperto.
La vicenda presenta anche un risvolto politico americano, distinto dalle responsabilità dell’attacco. Binance ha alle spalle un importante contenzioso con le autorità degli Stati Uniti. Nel 2023 la società ha raggiunto un accordo da circa 4,3 miliardi di dollari per violazioni delle norme antiriciclaggio e sulle sanzioni. Il fondatore Changpeng Zhao, conosciuto come CZ, si è dichiarato colpevole di una violazione della normativa antiriciclaggio, ha lasciato la guida della piattaforma e ha scontato una pena detentiva. Il 23 ottobre 2025 Donald Trump gli ha concesso la grazia presidenziale. La Casa Bianca ha presentato il provvedimento come una risposta a quella che considerava una persecuzione dell’industria delle criptovalute da parte dell’amministrazione precedente. La decisione ha però alimentato critiche e interrogativi sui rapporti tra il presidente, la sua famiglia e le imprese del settore.
A rendere il quadro più delicato è un’operazione finanziaria avvenuta nello stesso anno. Il fondo MGX di Abu Dhabi ha effettuato un investimento da due miliardi di dollari in Binance utilizzando USD1, la stablecoin di World Liberty Financial, società collegata alla famiglia Trump. L’impiego di USD1 per una transazione di tali dimensioni ha rappresentato un passaggio importante per la diffusione della valuta digitale. Reuters ha documentato l’operazione e le polemiche che l’hanno accompagnata. La grazia a Zhao, l’investimento di MGX e il ruolo di World Liberty Financial costituiscono elementi concreti di un rapporto economico e politico che merita attenzione; il recente congelamento di token USD1 collegati all’attacco aggiunge un nuovo episodio a questa storia. Nessuno di questi fatti dimostra, tuttavia, un coinvolgimento di Trump, della sua famiglia o di World Liberty Financial nell’organizzazione del cyberattacco. Il collegamento riguarda il contesto finanziario e politico nel quale opera Binance, non l’identità degli aggressori.
Una nuova frontiera della sicurezza internazionale
La conseguenza più immediata dell’attacco è la crisi di fiducia che può colpire le piattaforme centralizzate. Gli investitori affidano loro capitali digitali confidando nella capacità di custodirli e di impedire trasferimenti non autorizzati. La dimensione dell’operazione contro Binance dimostra quanto possa essere grave una falla nei sistemi di controllo, anche quando le reti blockchain sottostanti continuano a funzionare. Ma il significato dell’episodio va oltre la protezione dei clienti: la possibile responsabilità di TraderTraitor collega il furto a una strategia più ampia, nella quale il cyberspazio diventa un mezzo per acquisire risorse economiche e attenuare gli effetti delle sanzioni internazionali.
Il precedente Bybit indica che non si tratterebbe di un caso isolato. La ripetizione di attacchi di grande portata impone agli Stati, alle autorità di vigilanza e alle imprese di considerare la sicurezza delle criptovalute anche come una componente della sicurezza economica internazionale. Rimangono aperti aspetti investigativi decisivi: l’esatta modalità dell’intrusione, il destino delle somme ancora controllate dagli aggressori, la quantificazione delle perdite definitive e l’eventuale conferma ufficiale della pista nordcoreana. Intanto, l’episodio mostra quanto sia diventato sottile il confine tra criminalità informatica, sicurezza nazionale e competizione geopolitica. In un sistema finanziario sempre più interconnesso, la capacità di sottrarre e trasferire capitali digitali può trasformarsi in uno strumento di pressione strategica, rendendo le infrastrutture attraverso cui circola il denaro una parte integrante degli equilibri di potere internazionali.
Fonti: Reuters, 29-30 ottobre 2026; Associated Press, 30 ottobre 2026; Binance, Security Incident Update, 30 ottobre 2026; TRM Labs, analisi tecnica sull’attacco del 29 ottobre 2026; Chainalysis; FBI, comunicazioni sul caso Bybit; Reuters, 23 ottobre 2025, sulla grazia presidenziale a Changpeng Zhao.
