

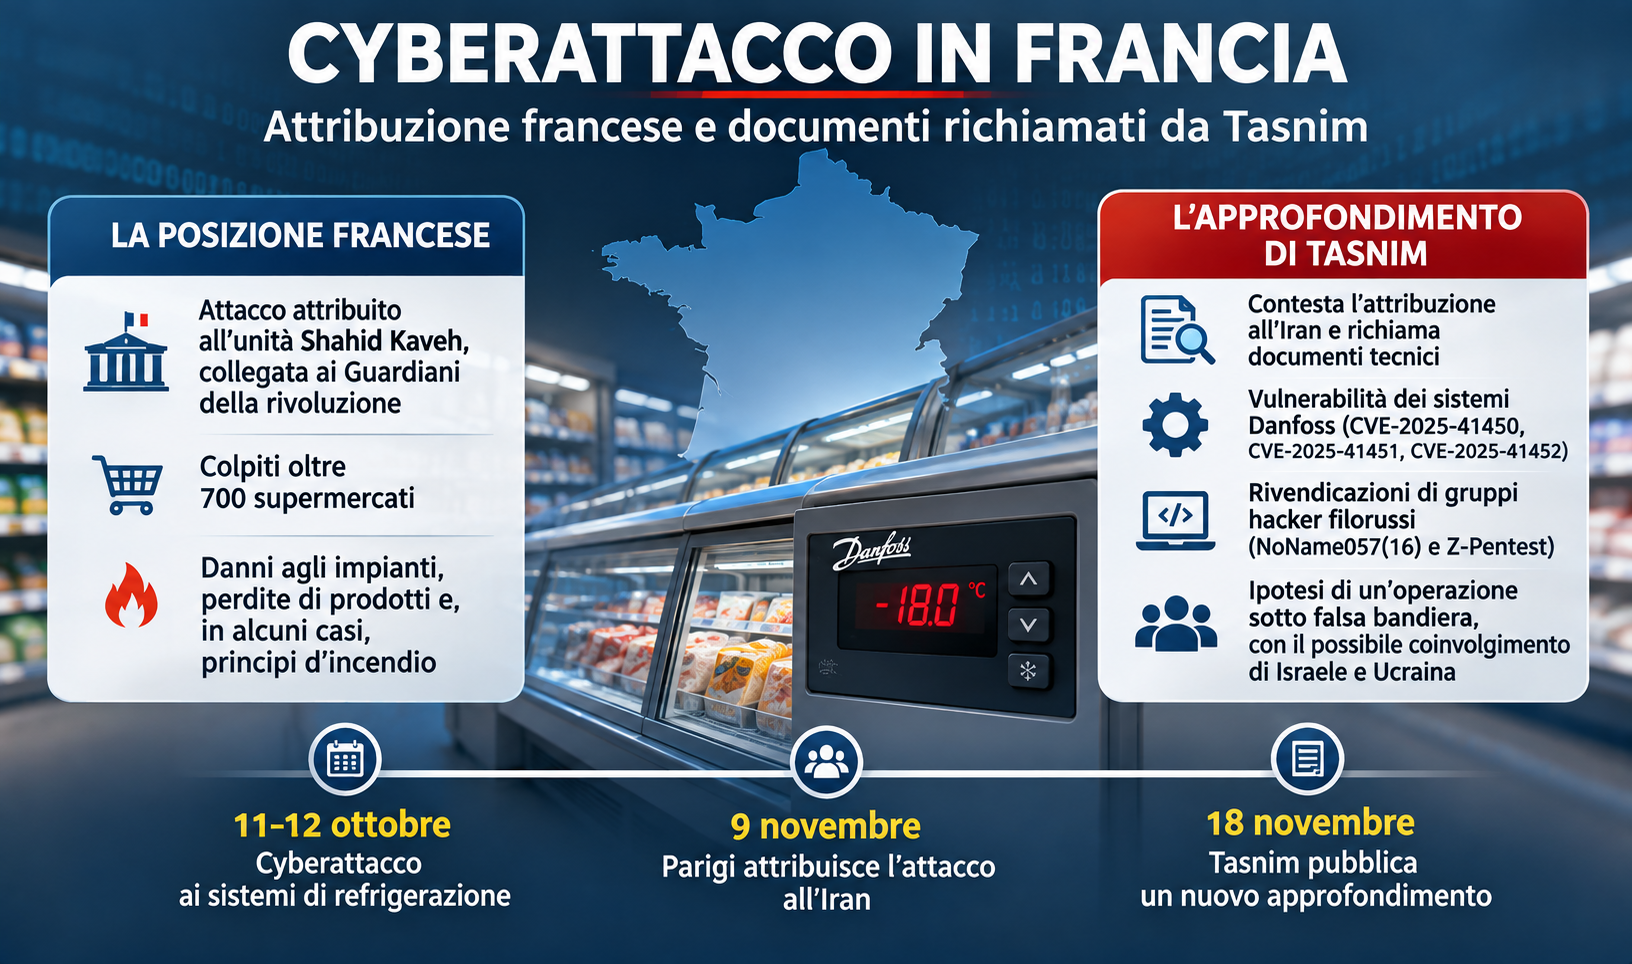
 (AGENPARL) - Roma, 18 Novembre 2026 - L’agenzia iraniana pubblica un secondo approfondimento sul sabotaggio dei sistemi di refrigerazione dei supermercati francesi. Tasnim cita rapporti tecnici, avvisi sulle vulnerabilità informatiche e rivendicazioni di gruppi hacker, sostenendo che la responsabilità iraniana debba essere esclusa. Parigi ha attribuito l’operazione all’unità Shahid Kaveh, collegata ai Guardiani della rivoluzione.
L’agenzia iraniana Tasnim torna sul cyberattacco che nell’ottobre scorso ha colpito i sistemi di refrigerazione di centinaia di supermercati francesi e pubblica un secondo approfondimento corredato da riferimenti documentali. Il nuovo articolo, diffuso il 18 novembre con il titolo Who Conducted Cyberattack on France? Iran, or Israel and Ukraine?, contesta l’attribuzione dell’operazione ai Guardiani della rivoluzione iraniani. Secondo l’agenzia, le informazioni tecniche disponibili consentirebbero di escludere il coinvolgimento di Teheran.
La pubblicazione segue quella del 17 novembre, già ripresa da Agenparl, nella quale Tasnim aveva richiamato le vulnerabilità dei controllori industriali Danfoss e le ricerche della società di cybersicurezza Claroty. Nel nuovo testo l’agenzia amplia i riferimenti, soffermandosi sugli elementi utilizzati dalle autorità francesi per attribuire l’attacco all’Iran, sulle caratteristiche dei dispositivi compromessi e sulle rivendicazioni diffuse da gruppi hacker filorussi.
La posizione francese resta quella annunciata il 9 novembre, quando Parigi ha attribuito il sabotaggio all’unità Shahid Kaveh, collegata ai Guardiani della rivoluzione. Secondo le autorità francesi, l’attacco dell’11 e 12 ottobre ha interessato oltre 700 siti della grande distribuzione, provocando danni agli impianti, perdite di prodotti alimentari e, in alcuni casi, principi d’incendio. Il 10 novembre il ministero degli Esteri francese ha convocato l’ambasciatore iraniano per esprimere una formale protesta. Il ministro Jean-Noël Barrot ha annunciato l’intenzione di promuovere nuove sanzioni europee contro i responsabili e ha avvertito che la Francia si riserva ulteriori misure di risposta. Il ministero degli Esteri iraniano ha respinto le accuse, definendole infondate e ostili.
Tasnim contesta gli elementi dell’attribuzione francese
Il primo punto affrontato dall’agenzia riguarda il rapporto del Centro francese di coordinamento delle crisi informatiche, indicato con la sigla C4. Tasnim richiama alcuni degli elementi citati dalle autorità francesi, tra cui la presenza di tracce linguistiche persiane nelle infrastrutture utilizzate per l’attacco e collegamenti con sistemi informatici già osservati in precedenti operazioni. Secondo l’agenzia, questi indicatori non permetterebbero di attribuire con certezza il sabotaggio a istituzioni iraniane. Caratteri persiani, indirizzi informatici e server intermedi, sostiene Tasnim, potrebbero essere riprodotti o utilizzati da soggetti diversi per indirizzare le indagini verso un responsabile prestabilito.
L’approfondimento si sofferma anche sulla copertura mediatica dell’incidente. Secondo Tasnim, la pubblicazione di notizie sull’attacco da parte di organi d’informazione vicini all’Iran non sarebbe sufficiente a dimostrare il coinvolgimento delle autorità iraniane. Un’altra obiezione riguarda le infrastrutture impiegate per individuare dispositivi industriali collegati a Internet. L’agenzia afferma che server virtuali e strumenti di scansione possono essere noleggiati, compromessi o condivisi e contesta il valore attribuito alla loro eventuale corrispondenza con infrastrutture osservate in precedenti campagne informatiche.
I riferimenti alle vulnerabilità dei sistemi Danfoss
Una parte centrale della pubblicazione riguarda le apparecchiature utilizzate per controllare la temperatura degli impianti di refrigerazione. Tasnim richiama i modelli Danfoss AK-SM 800 e AK-SC 355, impiegati in numerose installazioni commerciali, e sottolinea la presenza di dispositivi datati e interfacce di gestione accessibili attraverso Internet. Cita inoltre dati della piattaforma Censys, secondo i quali, prima dell’attacco, una quota particolarmente elevata dei pannelli StoreView individuati online si trovava in Francia. L’agenzia utilizza questo dato per sostenere che gli impianti francesi fossero facilmente individuabili anche da soggetti privi di risorse informatiche particolarmente avanzate.
Il testo richiama tre vulnerabilità identificate con i codici CVE-2025-41450, CVE-2025-41451 e CVE-2025-41452, relative a problemi di autenticazione, esecuzione di codice e interruzione del servizio. Tasnim ricorda che Danfoss aveva pubblicato avvisi di sicurezza nel 2025 e che anche l’agenzia americana CISA aveva diffuso informazioni sulle vulnerabilità dei controllori.
Tra i riferimenti compare nuovamente la ricerca di Claroty Team82, presentata anche alla conferenza Black Hat, che illustrava possibili modalità di sfruttamento di alcune falle nei dispositivi Danfoss. Tasnim sottolinea l’origine israeliana della società e solleva interrogativi sulle comunicazioni preventive alle autorità francesi. L’agenzia afferma di non aver individuato, nelle fonti pubbliche, indicazioni relative a specifici avvisi precedenti all’attacco indirizzati agli organismi francesi di sicurezza informatica.
La nota della Cloud Security Alliance e gli avvisi francesi
L’approfondimento cita anche una nota tecnica della Cloud Security Alliance dedicata all’incidente e alle vulnerabilità dei sistemi di refrigerazione. Tasnim ne richiama soprattutto il passaggio sul metodo utilizzato dagli aggressori per ottenere l’accesso iniziale ai dispositivi. Secondo il documento citato, non risulta confermato pubblicamente se gli autori abbiano sfruttato una vulnerabilità software, utilizzato credenziali compromesse, approfittato di password predefinite oppure ottenuto accesso attraverso servizi di manutenzione.
L’agenzia affianca a questa osservazione l’allerta pubblicata dal CERT-FR, l’organismo francese di risposta agli incidenti informatici. L’avviso segnala intrusioni che hanno interessato numerosi controllori delle serie Danfoss AK-SM e AK-SC e richiama i rischi derivanti dall’esposizione delle interfacce di amministrazione direttamente a Internet. Tasnim interpreta questi riferimenti a sostegno della propria contestazione. A suo giudizio, l’incertezza pubblica sul metodo di accesso e la disponibilità di vulnerabilità note renderebbero non convincente l’attribuzione all’Iran.
Le rivendicazioni dei gruppi hacker filorussi
Un ulteriore capitolo riguarda NoName057(16) e Z-Pentest, indicati da Tasnim come gruppi hacker filorussi che hanno rivendicato attacchi contro sistemi di refrigerazione in Europa. L’agenzia fa riferimento a messaggi diffusi su Telegram e a materiali relativi all’accesso a controllori Danfoss e sistemi Dixell XWEB. Tra gli obiettivi citati figurano strutture europee legate alla conservazione di prodotti sensibili alla temperatura, comprese installazioni utilizzate per la conservazione del sangue.
Tasnim considera queste rivendicazioni un elemento a sostegno della presenza di altri gruppi attivi contro infrastrutture dello stesso tipo. L’approfondimento riferisce anche che le autorità francesi non hanno confermato tali rivendicazioni e che la società di cybersicurezza Sekoia le ha giudicate non sufficientemente documentate. Richiama inoltre la risposta del Cremlino, che ha respinto le accuse di un coinvolgimento russo negli attacchi, e collega questi elementi al quadro degli incidenti segnalati in diversi Paesi europei.
L’ipotesi di Tasnim su Israele e Ucraina
Nell’ultima parte dell’articolo, Tasnim propone una propria ricostruzione dell’episodio e sostiene che il sabotaggio possa essere stato organizzato come un’operazione sotto falsa bandiera, finalizzata a far ricadere la responsabilità sull’Iran. Secondo l’agenzia, Israele e Ucraina avrebbero avuto interesse a compromettere l’immagine internazionale di Teheran e a collegare indirettamente la vicenda anche alla Russia.
A sostegno di questa ipotesi, Tasnim richiama la possibilità di riprodurre tracce informatiche iraniane, le rivendicazioni dei gruppi filorussi e il contesto delle tensioni geopolitiche. Considera inoltre poco coerente con le capacità attribuite ai gruppi informatici iraniani la scelta di un’operazione relativamente semplice, accompagnata da indicatori linguistici e tecnici facilmente riconducibili all’Iran.
L’ipotesi del coinvolgimento israeliano e ucraino è formulata da Tasnim nella propria ricostruzione. Nei riferimenti tecnici richiamati dall’agenzia vengono affrontati vulnerabilità, possibili modalità di accesso e rivendicazioni informatiche.
Il secondo approfondimento dopo la pubblicazione del 17 novembre
Con il nuovo articolo, Tasnim amplia la contestazione dell’attribuzione francese attraverso riferimenti a rapporti tecnici, ricerche pubbliche e avvisi di sicurezza. L’agenzia sostiene che l’insieme di questi elementi consenta di escludere la responsabilità iraniana e propone un’interpretazione alternativa del sabotaggio.
Le autorità francesi mantengono l’attribuzione ufficiale all’unità Shahid Kaveh. L’approfondimento di Tasnim e i documenti richiamati sono consultabili nella pubblicazione originale del 18 novembre. Il precedente articolo di Agenparl del 17 novembre ricostruisce la prima parte delle contestazioni avanzate dall’agenzia iraniana.
Fonti: Tasnim News Agency; Agenparl; France Diplomatie.
