 (AGENPARL) - Roma, 18 Novembre 2026 - Le autorità di sicurezza informatica di Stati Uniti, Canada e Corea del Sud hanno lanciato un allarme internazionale per una grave vulnerabilità di Java, una delle piattaforme software più utilizzate al mondo per lo sviluppo e il funzionamento di applicazioni aziendali, infrastrutture governative, sistemi bancari e servizi digitali.
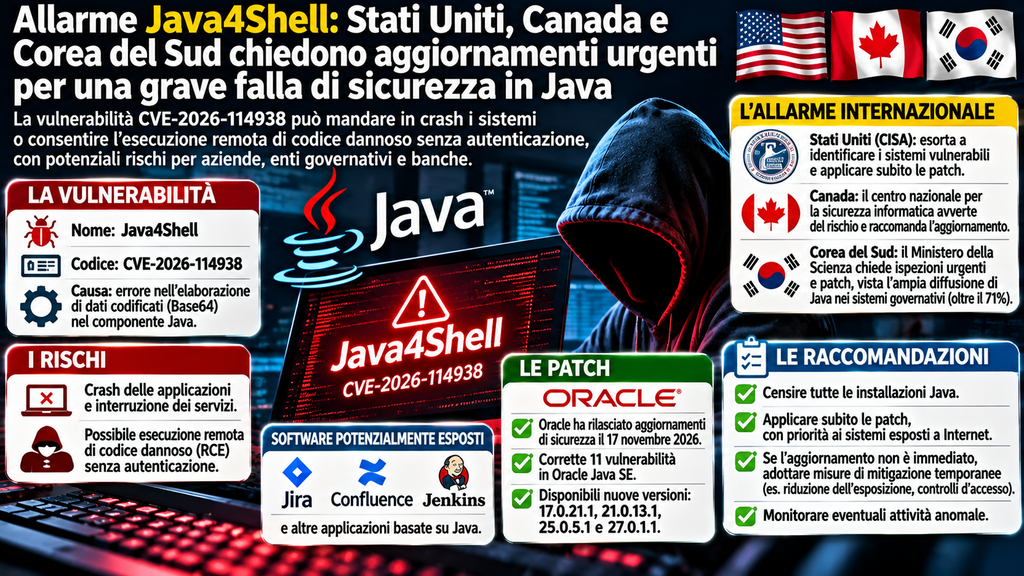
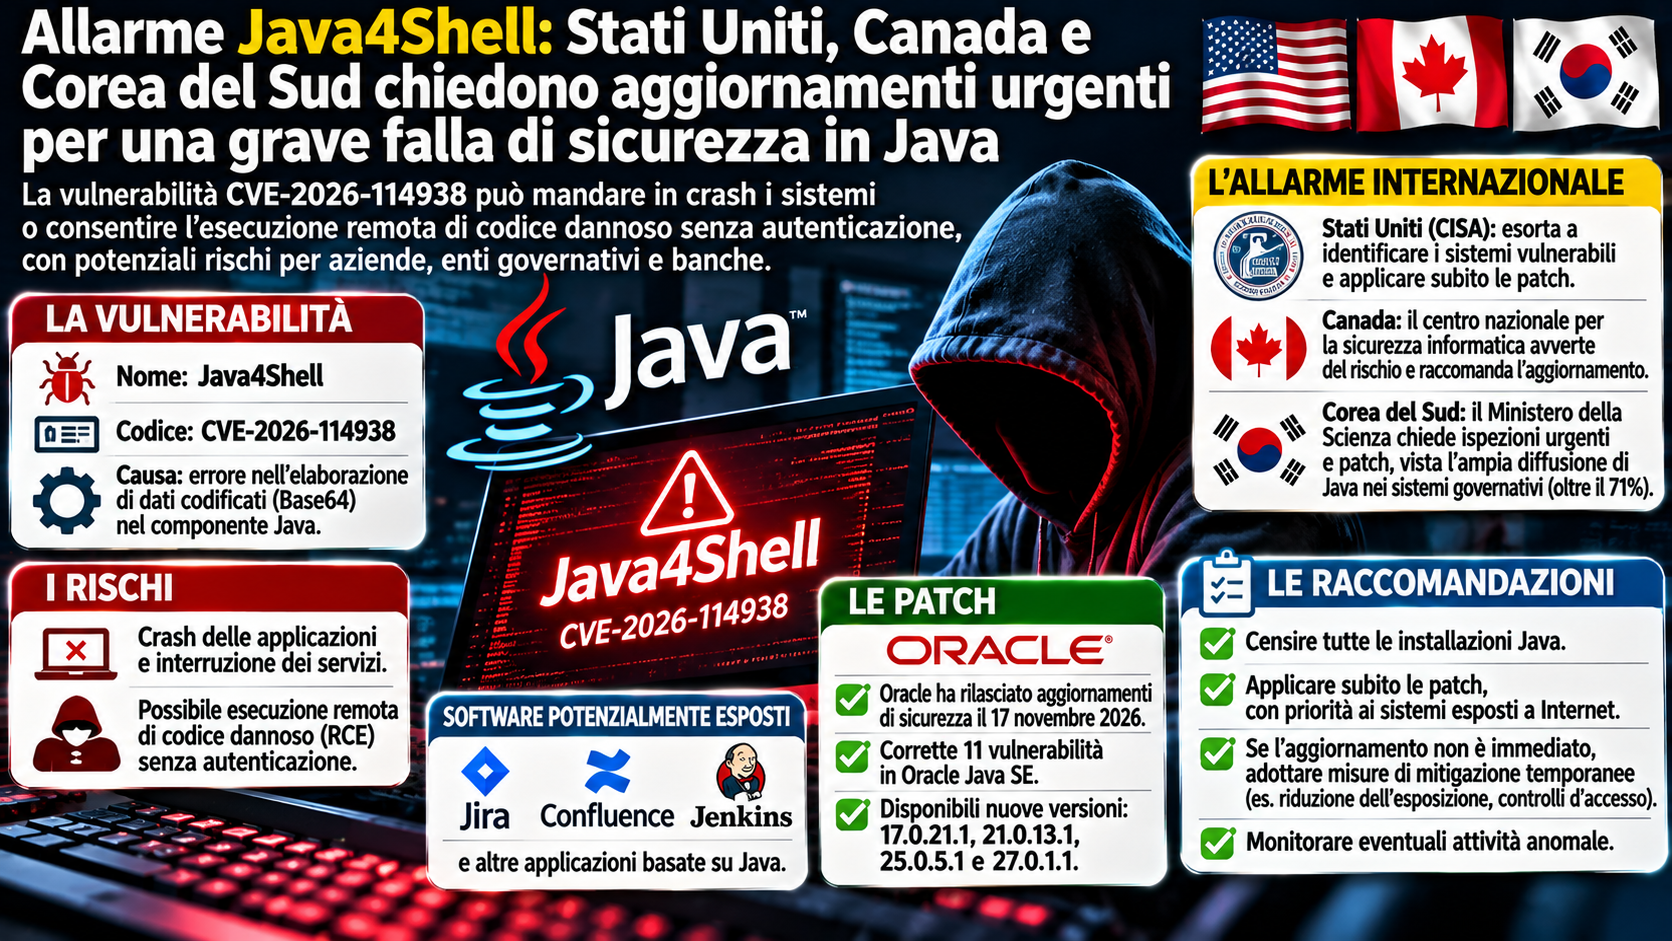
La falla, identificata con il codice CVE-2026-114938 e denominata Java4Shell, potrebbe consentire a un aggressore di provocare il blocco delle applicazioni vulnerabili e, in determinate condizioni, di eseguire codice dannoso da remoto senza dover effettuare preventivamente l’autenticazione.
La scoperta ha spinto le agenzie nazionali di cybersicurezza a chiedere alle organizzazioni pubbliche e private di identificare rapidamente i sistemi potenzialmente esposti e applicare gli aggiornamenti distribuiti da Oracle e dagli altri fornitori di Java.
L’allarme è stato diffuso il 17 novembre 2026 dalla Cybersecurity and Infrastructure Security Agency (CISA), l’agenzia federale americana responsabile della protezione delle infrastrutture critiche e del coordinamento delle principali attività di prevenzione delle minacce informatiche.
La comunicazione è stata accompagnata da un avviso del Canadian Centre for Cyber Security, che ha richiamato l’attenzione sulla gravità della vulnerabilità e sulla necessità di intervenire rapidamente.
Anche la Corea del Sud ha attivato le proprie strutture di sicurezza informatica, sollecitando verifiche urgenti e aggiornamenti sui sistemi utilizzati dalle amministrazioni pubbliche e dalle imprese.
La mobilitazione internazionale riflette l’importanza di Java nell’economia digitale e la possibilità che un’unica vulnerabilità in un componente ampiamente utilizzato produca conseguenze su applicazioni appartenenti a settori molto differenti.
Java è infatti presente in numerose infrastrutture aziendali, piattaforme di commercio elettronico, applicazioni finanziarie e sistemi di gestione delle informazioni, oltre a rappresentare una tecnologia consolidata nello sviluppo di servizi web e software gestionali.
La vulnerabilità è stata resa pubblica dalla società californiana di sicurezza informatica Calif, che ha individuato un problema nella gestione di determinati dati codificati all’interno della macchina virtuale Java.
Il difetto interessa, in particolare, un percorso di elaborazione utilizzato per decodificare dati in formato Base64, una tecnica molto diffusa che consente di rappresentare informazioni binarie attraverso caratteri testuali.
Il problema non riguarda il formato Base64 in quanto tale, ma una specifica implementazione ottimizzata della sua decodifica nella Java Virtual Machine (JVM), il componente che permette l’esecuzione delle applicazioni Java.
Secondo le analisi tecniche pubblicate dopo la scoperta, alcuni dati appositamente costruiti possono provocare un errore nella gestione della memoria durante le operazioni di decodifica.
In termini informatici, la vulnerabilità è collegata a una possibile corruzione della memoria, una condizione che può causare il malfunzionamento dell’applicazione o, nei casi più gravi, consentire l’esecuzione di istruzioni non autorizzate.
Gli aggressori potrebbero tentare di sfruttarla inviando dati opportunamente manipolati verso applicazioni Java che elaborano informazioni provenienti dall’esterno.
Quando il percorso vulnerabile è raggiungibile attraverso un servizio di rete, il problema potrebbe diventare sfruttabile senza la necessità di possedere credenziali valide.
Questo scenario è particolarmente preoccupante per le applicazioni esposte a Internet, poiché un aggressore potrebbe tentare di interagire direttamente con i sistemi interessati.
La possibilità di eseguire codice da remoto, conosciuta come Remote Code Execution (RCE), rappresenta una delle categorie più importanti di rischio nella sicurezza informatica.
Se sfruttata con successo, una vulnerabilità di questo tipo potrebbe consentire a un soggetto non autorizzato di impartire istruzioni al sistema compromesso, nei limiti dei privilegi disponibili al processo vulnerabile.
Le conseguenze possono comprendere l’interruzione dei servizi, l’accesso non autorizzato alle informazioni o l’installazione di ulteriori componenti malevoli.
Non tutti i sistemi Java, tuttavia, risultano automaticamente esposti allo stesso livello di rischio.
Una caratteristica particolare di Java4Shell riguarda infatti la dipendenza da specifiche condizioni hardware e software.
Secondo gli avvisi tecnici, il problema interessa determinate implementazioni Java in esecuzione su processori con architettura x86-64, utilizzata comunemente nei server Intel e AMD.
La vulnerabilità è collegata, più precisamente, a un percorso di elaborazione che sfrutta determinate istruzioni avanzate dei processori, comprese quelle appartenenti alla famiglia AVX-512 VBMI.
Queste istruzioni sono progettate per accelerare operazioni sui dati attraverso elaborazioni vettoriali, migliorando le prestazioni di alcune funzioni informatiche.
La loro presenza nei processori moderni può tuttavia rendere raggiungibile il particolare percorso di codice nel quale è stato identificato il difetto.
Per questa ragione, la valutazione del rischio richiede di considerare congiuntamente la versione della piattaforma Java, le caratteristiche del processore e le modalità attraverso le quali l’applicazione gestisce i dati esterni.
Le analisi pubblicate indicano che la vulnerabilità riguarda diverse versioni recenti di OpenJDK e Oracle Java SE, ma l’effettiva esposizione deve essere valutata in relazione alla specifica distribuzione utilizzata.
Il problema assume particolare rilievo per le aziende che utilizzano server di nuova generazione, spesso dotati di processori avanzati destinati a sostenere applicazioni caratterizzate da elevati carichi di lavoro.
La società Calif ha inoltre dichiarato di aver dimostrato possibili scenari di sfruttamento contro strumenti aziendali largamente diffusi.
Tra le applicazioni citate figurano Jira, Confluence e Jenkins, utilizzate rispettivamente per la gestione dei progetti, la collaborazione aziendale e l’automazione dei processi di sviluppo software.
Le verifiche hanno interessato anche altri prodotti basati su Java, evidenziando che il problema può manifestarsi attraverso differenti modalità di utilizzo della piattaforma.
Questi risultati non significano che ogni installazione di tali applicazioni sia vulnerabile o che tutti i prodotti citati abbiano subito attacchi.
La dimostrazione riguarda specifiche condizioni tecniche e configurazioni nelle quali un’applicazione può trasmettere dati controllati dall’esterno al componente Java interessato dalla falla.
Il rischio dipende quindi anche dall’architettura del software, dalle protezioni già presenti e dalle modalità di esposizione dei servizi.
La scoperta evidenzia comunque come un problema localizzato in una libreria o in una funzione di base possa interessare simultaneamente numerose applicazioni costruite utilizzando la stessa tecnologia.
Nel settore della cybersicurezza, questa situazione rappresenta una delle principali difficoltà nella gestione delle vulnerabilità delle piattaforme condivise.
Le imprese possono infatti utilizzare Java attraverso sistemi sviluppati internamente, software commerciali, applicazioni fornite da terzi e servizi installati su infrastrutture cloud.
La presenza di differenti versioni e distribuzioni rende talvolta complesso individuare tutte le installazioni effettivamente in uso.
Per questa ragione, la prima raccomandazione delle autorità riguarda la necessità di realizzare un inventario aggiornato dei sistemi Java presenti nelle infrastrutture aziendali.
Le organizzazioni devono identificare non soltanto le applicazioni principali, ma anche gli ambienti di esecuzione incorporati in prodotti commerciali e strumenti utilizzati per attività secondarie.
La vulnerabilità potrebbe infatti essere presente in un componente Java non immediatamente visibile agli amministratori, soprattutto quando un’applicazione comprende al proprio interno una versione specifica della piattaforma.
La CISA ha raccomandato di applicare senza ritardi gli aggiornamenti disponibili, attribuendo priorità ai sistemi esposti direttamente a Internet e alle infrastrutture che gestiscono informazioni sensibili.
La rapidità dell’intervento viene considerata particolarmente importante perché la divulgazione pubblica di una vulnerabilità può accelerare l’attività di ricerca degli aggressori.
Dopo la pubblicazione delle informazioni tecniche, infatti, soggetti criminali possono tentare di individuare installazioni vulnerabili e sviluppare modalità di sfruttamento dei sistemi.
La disponibilità di una patch non garantisce automaticamente la protezione delle infrastrutture, poiché è necessario che gli aggiornamenti vengano effettivamente installati e verificati.
Le organizzazioni che utilizzano un numero elevato di server devono inoltre pianificare le operazioni di manutenzione in modo da limitare le interruzioni dei servizi essenziali.
In settori come quello bancario e governativo, l’aggiornamento delle applicazioni può richiedere procedure di verifica particolarmente rigorose per garantire che le modifiche non compromettano la compatibilità con altri sistemi.
Tuttavia, la complessità operativa non elimina la necessità di affrontare rapidamente il rischio.
Quando non è possibile applicare immediatamente gli aggiornamenti, le agenzie di sicurezza suggeriscono di valutare misure temporanee di mitigazione, tenendo conto delle indicazioni dei produttori e delle caratteristiche delle applicazioni interessate.
Queste misure possono comprendere la riduzione dell’esposizione dei servizi, il rafforzamento dei controlli di accesso e il monitoraggio delle richieste potenzialmente anomale.
Le protezioni temporanee non devono comunque essere considerate un’alternativa definitiva alle patch, soprattutto quando la vulnerabilità può consentire l’esecuzione di codice non autorizzato.
Oracle ha pubblicato il 17 novembre 2026 un aggiornamento di sicurezza straordinario, destinato a correggere Java4Shell e altre vulnerabilità presenti nei propri prodotti Java.
L’intervento rientra nel programma di aggiornamenti di sicurezza di novembre e comprende complessivamente 11 vulnerabilità relative a Oracle Java SE.
La documentazione ufficiale identifica CVE-2026-114938 come una vulnerabilità ad alta gravità che interessa componenti di Oracle Java SE e alcune versioni di Oracle GraalVM.
Il punteggio di gravità attribuito da Oracle secondo lo standard CVSS 3.1 è pari a 8,1 su 10, mentre altre valutazioni tecniche, basate su metriche differenti, hanno assegnato punteggi superiori.
La differenza non rappresenta necessariamente una contraddizione, poiché i sistemi di classificazione possono utilizzare criteri e versioni metodologiche diverse.
In ogni caso, la possibilità di esecuzione di codice da remoto rende la falla sufficientemente grave da richiedere un intervento tempestivo.
Per i principali rami Java supportati, Oracle ha distribuito versioni correttive, tra cui Java 17.0.21.1, 21.0.13.1, 25.0.5.1 e 27.0.1.1.
Anche i fornitori di distribuzioni basate su OpenJDK stanno pubblicando aggiornamenti e indicazioni specifiche per le rispettive piattaforme.
La scelta della versione da installare deve quindi essere effettuata facendo riferimento alla documentazione del produttore utilizzato dall’organizzazione, poiché i numeri di versione e le modalità di distribuzione possono variare.
Gli amministratori devono inoltre verificare che gli aggiornamenti siano applicati agli ambienti effettivamente utilizzati dalle applicazioni in produzione.
In molti sistemi aziendali possono infatti convivere diverse versioni di Java, utilizzate da prodotti differenti o conservate per motivi di compatibilità.
Aggiornare una sola installazione potrebbe quindi non essere sufficiente a eliminare completamente l’esposizione.
Il problema riguarda anche le applicazioni distribuite in container e ambienti virtualizzati, nei quali le immagini software possono incorporare versioni Java non aggiornate.
La correzione richiede pertanto di intervenire anche sulle immagini e sui pacchetti utilizzati per la distribuzione dei servizi.
La pubblicazione delle patch ha provocato una mobilitazione internazionale delle strutture di cybersicurezza, soprattutto nei Paesi caratterizzati da un utilizzo significativo di Java nelle infrastrutture pubbliche.
Il Canadian Centre for Cyber Security ha diffuso il 17 novembre l’avviso identificato come AL26-029, richiamando l’attenzione sulla possibilità che dati Base64 appositamente costruiti possano sfruttare il difetto nei sistemi con determinate caratteristiche hardware.
L’agenzia canadese ha spiegato che il problema potrebbe essere sfruttato da remoto senza autenticazione e ha invitato le organizzazioni a consultare rapidamente le indicazioni dei produttori.
Secondo le informazioni diffuse dal centro canadese, al momento dell’avviso non risultavano evidenze di sfruttamento attivo della vulnerabilità.
Questa circostanza rappresenta un elemento rassicurante, ma non elimina la necessità di aggiornare i sistemi.
L’assenza di attacchi pubblicamente documentati non garantisce infatti che la falla non venga utilizzata successivamente, soprattutto dopo la diffusione delle informazioni tecniche.
Le autorità hanno quindi sottolineato che le organizzazioni devono intervenire preventivamente, senza attendere la conferma di una campagna criminale su larga scala.
La stessa posizione è stata adottata dalle strutture di sicurezza informatica della Corea del Sud, dove Java rappresenta una tecnologia particolarmente diffusa nei sistemi pubblici.
Secondo quanto riportato dall’agenzia di stampa Yonhap, il Ministero della Scienza e delle Tecnologie dell’Informazione e della Comunicazione sudcoreano ha chiesto alle imprese e agli enti pubblici di effettuare controlli urgenti.
Le autorità hanno invitato gli operatori a identificare le installazioni vulnerabili, verificare l’esposizione dei servizi e applicare gli aggiornamenti correttivi disponibili.
La Corea del Sud presenta un livello particolarmente elevato di utilizzo di Java nelle infrastrutture informatiche governative.
Secondo i dati amministrativi richiamati dalla stampa locale, alla fine del 2025 oltre il 71% dei sistemi informativi governativi sudcoreani utilizzava Java.
Questa diffusione rende il problema particolarmente rilevante per le autorità nazionali, considerando il ruolo della piattaforma nel funzionamento di servizi pubblici e applicazioni amministrative.
La presenza di Java in un sistema, tuttavia, non implica automaticamente che questo sia vulnerabile a Java4Shell.
L’effettiva esposizione dipende dalle versioni installate, dalle caratteristiche dei processori e dalle modalità di elaborazione dei dati.
Le verifiche richieste dal governo sudcoreano puntano quindi a distinguere i sistemi realmente interessati da quelli che non presentano le condizioni tecniche necessarie per lo sfruttamento della falla.
La risposta sudcoreana si inserisce in una strategia di sicurezza nazionale che attribuisce crescente importanza alla protezione delle infrastrutture digitali e alla prevenzione delle interruzioni dei servizi essenziali.
La vulnerabilità Java4Shell solleva inoltre interrogativi più ampi sul ruolo delle tecnologie condivise nell’economia globale.
La presenza di una piattaforma software ampiamente utilizzata può offrire vantaggi significativi in termini di interoperabilità, sviluppo delle applicazioni e disponibilità di competenze.
Tuttavia, quando viene individuato un difetto in un componente fondamentale, le conseguenze potenziali possono estendersi a numerosi prodotti e settori contemporaneamente.
Le imprese devono quindi sviluppare procedure capaci di individuare rapidamente le dipendenze software presenti nelle proprie infrastrutture.
Uno degli strumenti utili è rappresentato dalla Software Bill of Materials (SBOM), una distinta dei componenti software impiegati in un’applicazione.
Questa documentazione può contribuire a identificare le librerie e le piattaforme utilizzate, rendendo più semplice comprendere quali sistemi possano essere interessati da una vulnerabilità pubblicamente segnalata.
La disponibilità di inventari aggiornati assume particolare importanza nelle organizzazioni che utilizzano centinaia o migliaia di applicazioni, spesso sviluppate in periodi differenti e gestite da fornitori esterni.
Anche il coordinamento tra sviluppatori, amministratori di sistema e responsabili della sicurezza rappresenta un elemento essenziale per garantire una risposta tempestiva.
La gestione della vulnerabilità richiede infatti non soltanto l’installazione degli aggiornamenti, ma anche la verifica della compatibilità delle applicazioni e il controllo del corretto funzionamento dei servizi dopo gli interventi.
Le imprese che utilizzano Java in infrastrutture critiche devono inoltre valutare eventuali segnali di compromissione, analizzando i registri di sistema e monitorando comportamenti anomali delle applicazioni.
Il rischio di corruzione della memoria potrebbe manifestarsi inizialmente attraverso arresti imprevisti dei processi Java, ma un malfunzionamento non costituisce, da solo, la prova di un attacco.
La diagnosi richiede quindi una valutazione tecnica approfondita, basata sulle informazioni disponibili e sui sistemi effettivamente utilizzati.
Un altro aspetto significativo della vicenda riguarda il ruolo delle società di ricerca nella scoperta delle vulnerabilità.
La pubblicazione della falla da parte di Calif e il successivo rilascio delle patch dimostrano l’importanza della collaborazione tra ricercatori indipendenti, produttori software e agenzie governative.
La divulgazione coordinata delle vulnerabilità consente ai fornitori di preparare gli aggiornamenti prima che i dettagli tecnici diventino di dominio pubblico.
Questa procedura contribuisce a ridurre il periodo durante il quale gli aggressori possono sfruttare una falla senza che siano disponibili strumenti correttivi.
Nel caso di Java4Shell, la disponibilità delle patch al momento della divulgazione rappresenta un elemento importante per consentire alle organizzazioni di affrontare rapidamente il problema.
Rimane tuttavia essenziale che gli amministratori identifichino le installazioni interessate e completino le operazioni di aggiornamento.
La diffusione internazionale della notizia ha inoltre richiamato l’attenzione sulla crescente complessità dei rischi informatici associati alle infrastrutture aziendali.
Le organizzazioni moderne utilizzano infatti una combinazione di applicazioni locali, servizi cloud e componenti open source che possono dipendere dalle stesse tecnologie di base.
Questa interconnessione permette di sviluppare servizi più efficienti, ma rende necessario un controllo continuo delle vulnerabilità presenti lungo l’intera catena software.
La protezione dei sistemi non può quindi limitarsi alla sicurezza delle applicazioni visibili agli utenti, ma deve comprendere anche le piattaforme, le librerie e gli ambienti di esecuzione utilizzati internamente.
L’allarme internazionale su Java4Shell rappresenta un esempio dell’importanza della manutenzione preventiva nella sicurezza informatica, soprattutto quando una vulnerabilità interessa tecnologie diffuse in settori fondamentali per il funzionamento dell’economia.
Le indicazioni di Stati Uniti, Canada e Corea del Sud convergono sulla necessità di applicare tempestivamente gli aggiornamenti, verificare l’esposizione dei sistemi e adottare misure temporanee quando non sia possibile intervenire immediatamente.
La disponibilità delle patch pubblicate da Oracle e dagli altri fornitori rappresenta un passaggio essenziale per contenere il rischio, ma la protezione effettiva dipenderà dalla rapidità con cui le organizzazioni riusciranno a distribuire le correzioni.
Per banche, amministrazioni pubbliche, imprese e operatori delle infrastrutture critiche, la priorità rimane identificare le installazioni interessate e assicurare che i sistemi esposti a Internet non continuino a utilizzare componenti vulnerabili.
La vicenda conferma inoltre il ruolo strategico della cooperazione internazionale nella prevenzione delle minacce digitali, considerando che una vulnerabilità software può interessare contemporaneamente organizzazioni situate in Paesi e continenti differenti.
Java4Shell non rappresenta la conferma di un attacco informatico globale già in corso, ma costituisce un rischio concreto che richiede un intervento immediato e coordinato.
La capacità di aggiornare rapidamente le infrastrutture, mantenere inventari software affidabili e monitorare continuamente le applicazioni sarà determinante per ridurre l’esposizione delle organizzazioni e prevenire eventuali conseguenze sulla continuità dei servizi.
L’allarme lanciato dalle autorità internazionali sottolinea così una priorità fondamentale per la sicurezza digitale: la protezione delle infrastrutture tecnologiche dipende non soltanto dalla scoperta delle vulnerabilità, ma soprattutto dalla capacità di correggerle prima che possano essere sfruttate dagli aggressori.
Fonti verificate: Oracle, aggiornamento ufficiale di sicurezza del 17 novembre 2026; Calif, ricerca tecnica originale su Java4Shell; Canadian Centre for Cyber Security, avviso AL26-029; CERT-EU, analisi della vulnerabilità; Reuters, 18 novembre 2026, allerta internazionale.