

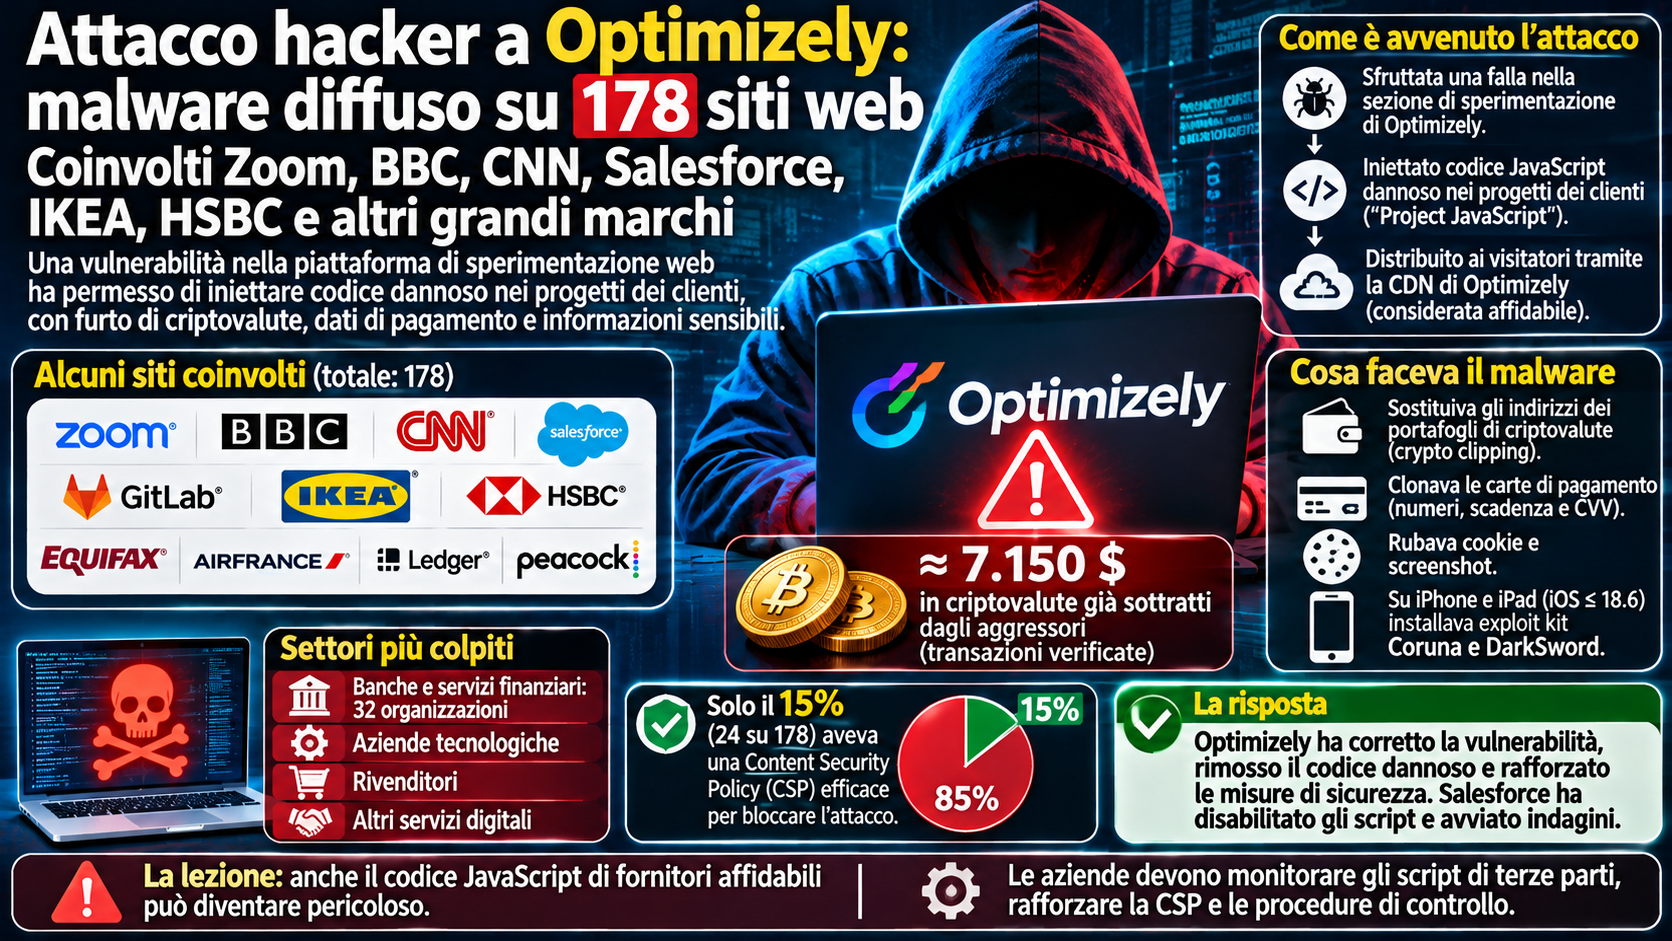
 (AGENPARL) - Roma, 17 Novembre 2026 - Un grave attacco informatico ha colpito Optimizely, piattaforma utilizzata da alcune delle maggiori organizzazioni mondiali per ottimizzare, personalizzare e sperimentare le funzionalità dei propri siti Internet, consentendo agli aggressori di distribuire codice JavaScript dannoso attraverso le pagine web di 178 organizzazioni internazionali. La violazione, individuata il 16 novembre 2026, ha esposto i visitatori a una campagna informatica progettata per sottrarre criptovalute, intercettare dati di pagamento, raccogliere informazioni riservate e sfruttare vulnerabilità presenti su determinati dispositivi Apple.
Tra i siti interessati figurano quelli di Zoom, BBC, CNN, Salesforce, GitLab, IKEA, HSBC, Equifax, Air France-KLM, Ledger e Peacock, oltre a numerose altre imprese operanti nei settori bancario, tecnologico, commerciale e dei servizi digitali.
L’incidente ha evidenziato una delle principali vulnerabilità della moderna economia digitale: il rischio che un’infrastruttura software utilizzata da migliaia di siti legittimi venga compromessa e trasformata in un canale di distribuzione di malware, senza che gli aggressori debbano necessariamente violare direttamente ciascuna organizzazione coinvolta.
L’attacco è stato scoperto da Scott Helme, ricercatore specializzato in sicurezza informatica e fondatore della piattaforma Report URI, che ha pubblicato un’analisi tecnica dettagliata ricostruendo il funzionamento del codice dannoso, la sua diffusione e alcune delle conseguenze economiche già documentate.
Secondo l’indagine, il gruppo di ricerca ha esaminato 1.611 frammenti di codice JavaScript distribuiti attraverso Optimizely, individuandone 188 contenenti istruzioni malevole, appartenenti complessivamente a 178 organizzazioni.
Il numero dei progetti compromessi potrebbe essere superiore, poiché l’analisi ha riguardato soltanto i file che i ricercatori sono riusciti a individuare e verificare durante il periodo dell’attacco.
La distribuzione del malware attraverso una piattaforma utilizzata da grandi marchi internazionali rende l’incidente particolarmente significativo, considerando il livello di fiducia generalmente attribuito alle infrastrutture tecnologiche integrate nei siti aziendali.
Optimizely è una società specializzata nella gestione delle esperienze digitali e negli strumenti di sperimentazione web, utilizzati dalle imprese per confrontare differenti versioni delle proprie pagine, personalizzare contenuti e migliorare i servizi offerti agli utenti.
Una delle funzionalità principali della piattaforma consente ai clienti di inserire codice JavaScript personalizzato nei progetti, attraverso un campo denominato Project JavaScript.
Questo codice viene successivamente distribuito ai visitatori direttamente dalla rete di distribuzione dei contenuti di Optimizely, conosciuta come Content Delivery Network (CDN).
Il sistema permette alle aziende di aggiornare rapidamente determinate funzionalità senza dover modificare ogni volta l’infrastruttura principale del proprio sito Internet.
Tuttavia, proprio questa caratteristica è stata sfruttata dagli aggressori, che sono riusciti a inserire istruzioni dannose nei progetti di numerosi clienti.
Il malware veniva quindi caricato dal dominio ufficiale di Optimizely, attraverso un’infrastruttura normalmente considerata affidabile dai browser e dai sistemi di sicurezza dei siti coinvolti.
Questo meccanismo ha consentito al codice malevolo di apparire come una componente legittima delle pagine visitate, aumentando le possibilità che venisse eseguito automaticamente sui dispositivi degli utenti.
La società ha confermato ufficialmente l’incidente, spiegando che una parte non autorizzata ha sfruttato una vulnerabilità nella componente Web Experimentation per aggiungere JavaScript dannoso ad alcuni progetti dei clienti.
Secondo le comunicazioni rilasciate da Optimizely, la vulnerabilità riguardava il processo di registrazione degli account del prodotto Experimentation, utilizzato dagli aggressori per ottenere la possibilità di modificare il codice distribuito attraverso la piattaforma.
L’azienda ha dichiarato di aver corretto la falla, rimosso le istruzioni malevole dai progetti interessati e adottato ulteriori misure per proteggere gli account degli utenti.
Sono stati inoltre introdotti controlli supplementari destinati a impedire la distribuzione di codice non autorizzato attraverso i sistemi della società.
La conferma dell’incidente è arrivata mentre i ricercatori di sicurezza stavano già analizzando la diffusione del malware e ricostruendo le modalità con cui gli aggressori erano riusciti a sfruttare la piattaforma.
La vicenda rappresenta un tipico esempio di attacco alla catena di fornitura software, noto nel settore come software supply chain attack.
In questa categoria rientrano le operazioni nelle quali un aggressore compromette un fornitore tecnologico, una libreria software o un servizio esterno utilizzato da numerose organizzazioni, ottenendo così la possibilità di raggiungere contemporaneamente un numero elevato di destinatari.
Nel caso di Optimizely, la violazione ha interessato il codice JavaScript distribuito dalla piattaforma, consentendo di raggiungere i browser degli utenti che visitavano i siti web dei clienti compromessi.
La presenza del codice malevolo non significa necessariamente che tutti i sistemi interni delle 178 organizzazioni siano stati violati, ma dimostra che le loro pagine hanno distribuito contenuti dannosi ai visitatori durante la finestra temporale interessata.
La distinzione è fondamentale per comprendere la natura dell’incidente e valutare correttamente le conseguenze.
Secondo Helme, il malware era stato progettato come un insieme di strumenti capace di svolgere contemporaneamente diverse attività criminali.
Una delle principali funzionalità riguardava il furto di criptovalute, attraverso la sostituzione automatica degli indirizzi dei portafogli digitali.
Il codice poteva individuare determinati indirizzi utilizzati nelle transazioni e sostituirli con quelli controllati dagli aggressori, inducendo gli utenti a trasferire involontariamente le proprie risorse digitali verso destinatari differenti.
Questo tipo di attacco, conosciuto come crypto clipping, sfrutta il fatto che gli indirizzi delle criptovalute sono generalmente costituiti da lunghe sequenze alfanumeriche, difficili da verificare visivamente.
Un utente che copia e incolla un indirizzo senza controllarlo attentamente potrebbe quindi autorizzare una transazione diretta verso un portafoglio diverso da quello previsto.
L’indagine di Report URI ha documentato trasferimenti effettivi di criptovalute verso indirizzi riconducibili alla campagna malevola, confermando che almeno una parte delle attività criminali ha prodotto conseguenze economiche concrete.
Alle 19:25 UTC del 16 novembre, i portafogli identificati dai ricercatori avevano ricevuto circa 7.040 dollari in criptovalute, attraverso transazioni in Bitcoin, Litecoin, Ethereum e altre reti blockchain.
Nel corso delle ore successive, ulteriori aggiornamenti delle transazioni hanno portato la stima complessiva dei fondi osservati a circa 7.150 dollari.
Gli importi sono stati ricostruiti attraverso l’analisi delle transazioni pubblicamente verificabili sulle reti blockchain, ma non rappresentano necessariamente il valore totale delle perdite subite dalle vittime.
I ricercatori hanno inoltre rilevato che una parte delle criptovalute sottratte era già stata trasferita verso altri indirizzi, rendendo più complessa la ricostruzione delle successive movimentazioni finanziarie.
Accanto al furto di criptovalute, il malware conteneva funzionalità destinate alla sottrazione dei dati delle carte di pagamento.
Nel pomeriggio del 16 novembre, gli aggressori hanno introdotto nel codice un componente conosciuto come card skimmer, progettato per intercettare le informazioni inserite dagli utenti nei moduli di pagamento delle pagine web.
Tra i dati presi di mira figuravano numeri delle carte, date di scadenza e codici di sicurezza CVV.
Queste informazioni, se raccolte con successo, possono essere utilizzate per tentare operazioni fraudolente o essere rivendute attraverso circuiti criminali.
La tecnica è generalmente associata agli attacchi di tipo Magecart, nei quali il codice malevolo viene integrato nelle pagine di pagamento di siti apparentemente legittimi.
Nel caso di Optimizely, la distribuzione attraverso una piattaforma esterna ha consentito agli aggressori di estendere la portata potenziale dell’attacco senza dover modificare direttamente i sistemi di pagamento di ogni singola organizzazione.
I ricercatori hanno tuttavia precisato che il codice non era in grado di leggere automaticamente tutte le informazioni delle carte utilizzate sui siti coinvolti.
I dati inseriti in campi protetti e gestiti direttamente da fornitori di pagamento esterni, attraverso componenti isolati dal resto della pagina, non erano necessariamente accessibili allo skimmer.
Questo elemento riduceva l’esposizione in determinate configurazioni tecniche, ma non eliminava il rischio per gli utenti che inserivano informazioni di pagamento in moduli direttamente accessibili al codice JavaScript della pagina.
L’entità effettiva del furto di dati bancari rimane sconosciuta, poiché i ricercatori non disponevano di informazioni complete sulle comunicazioni ricevute dai server controllati dagli aggressori.
Non è quindi possibile stabilire quante carte di pagamento siano state effettivamente compromesse o quante informazioni siano state utilizzate successivamente per commettere frodi.
Il malware era inoltre progettato per raccogliere cookie di navigazione e schermate dei dispositivi, ampliando ulteriormente la gamma delle informazioni potenzialmente esposte.
I cookie possono contenere elementi utilizzati dai siti per mantenere attive le sessioni degli utenti e gestire le preferenze di navigazione.
Alcuni cookie, quando non sono protetti da adeguate impostazioni di sicurezza, possono essere accessibili al codice JavaScript eseguito all’interno delle pagine.
La loro sottrazione potrebbe consentire tentativi di accesso non autorizzato a sessioni già autenticate, senza necessariamente conoscere direttamente la password dell’utente.
La raccolta di schermate rappresenta un ulteriore rischio per la riservatezza, poiché può esporre informazioni visualizzate durante la navigazione, comprese comunicazioni, dati personali e contenuti riservati.
L’incidente ha inoltre interessato i dispositivi mobili Apple, attraverso una componente del malware destinata a distribuire strumenti capaci di sfruttare vulnerabilità del sistema operativo iOS.
Secondo l’analisi di Report URI, gli aggressori hanno utilizzato infrastrutture associate agli exploit kit Coruna e DarkSword, già osservati in precedenti campagne informatiche.
Questi strumenti sono progettati per prendere di mira determinate versioni del sistema operativo mobile attraverso vulnerabilità che possono consentire attività non autorizzate.
Nel caso della campagna Optimizely, il codice identificava i visitatori che utilizzavano iPhone e iPad con versioni vulnerabili di iOS, indirizzandoli verso componenti specifici dell’infrastruttura malevola.
I ricercatori hanno osservato un comportamento particolare sui dispositivi con iOS 18.6 o versioni precedenti, nei quali le pagine interessate potevano essere ricaricate automaticamente a intervalli di circa 60 secondi.
Questo meccanismo aumentava le occasioni di esecuzione delle componenti malevole, contribuendo a rendere l’attacco più persistente durante la navigazione.
La presenza degli exploit kit non dimostra tuttavia che ogni dispositivo Apple esposto sia stato compromesso.
L’esito dipendeva dalla versione del sistema operativo, dalle vulnerabilità effettivamente presenti e dalle condizioni tecniche necessarie per completare l’eventuale sfruttamento.
La campagna ha mostrato anche una notevole capacità di adattamento durante il suo svolgimento.
Secondo la ricostruzione tecnica, gli aggressori hanno modificato ripetutamente il codice distribuito, introducendo nuove funzionalità e aggiornando gli indirizzi dei portafogli destinati a ricevere le criptovalute sottratte.
Nel corso della giornata del 16 novembre, il componente principale del malware è stato ricostruito 26 volte, attraverso modifiche successive che ne hanno ampliato le capacità operative.
Questa evoluzione dimostra che non si è trattato semplicemente della distribuzione di un file dannoso statico, ma di un’operazione nella quale gli aggressori hanno continuato ad aggiornare gli strumenti durante la fase attiva.
Le modifiche hanno interessato, tra gli altri aspetti, le funzionalità per il furto delle carte di pagamento e le componenti destinate ai dispositivi iOS.
La possibilità di aggiornare rapidamente il codice distribuito da un’infrastruttura considerata affidabile ha rappresentato uno degli elementi più problematici dell’incidente.
Anche i sistemi di sicurezza che controllano i domini dai quali vengono caricati gli script possono infatti incontrare difficoltà quando il codice malevolo viene distribuito attraverso un fornitore tecnologico normalmente autorizzato.
La vicenda dimostra quindi come l’affidabilità di un dominio non equivalga necessariamente alla sicurezza permanente del contenuto che esso distribuisce.
Un altro aspetto particolarmente importante emerso dall’indagine riguarda l’efficacia delle Content Security Policy (CSP), strumenti utilizzati dai siti web per limitare le risorse che i browser possono caricare ed eseguire.
Le CSP consentono agli amministratori di definire quali script, immagini, connessioni e altre componenti siano autorizzati a funzionare all’interno delle pagine.
Quando vengono configurate in modo rigoroso, queste politiche possono ridurre significativamente la possibilità che codice dannoso esegua determinate operazioni o comunichi con server non autorizzati.
L’analisi di Report URI ha però evidenziato che numerosi siti interessati dall’attacco non disponevano di protezioni sufficientemente restrittive.
Su un campione di organizzazioni esaminate, soltanto 24, equivalenti a circa il 15%, disponevano di una CSP capace di bloccare completamente il codice malevolo.
Altre 68 organizzazioni non avevano implementato alcuna CSP, mentre in 50 casi le politiche esistenti consentivano comunque l’esecuzione del malware e l’invio di informazioni verso infrastrutture controllate dagli aggressori.
Questi risultati evidenziano una criticità diffusa nella configurazione delle difese web, soprattutto quando le pagine dipendono da numerosi servizi esterni necessari al funzionamento delle applicazioni.
La presenza di Optimizely tra i domini autorizzati dalle politiche di sicurezza non ha rappresentato una protezione sufficiente, poiché il codice dannoso proveniva proprio dall’infrastruttura del fornitore.
La difficoltà è stata ulteriormente accentuata da alcune impostazioni che permettono l’esecuzione dinamica di codice JavaScript, comprese quelle associate alla funzione eval.
I ricercatori hanno osservato che una configurazione di questo tipo ha consentito l’esecuzione di una componente alternativa del malware su una pagina collegata a HSBC, dimostrando come determinate scelte tecniche possano indebolire le protezioni previste.
L’episodio mette in evidenza la necessità di valutare attentamente le autorizzazioni concesse agli script di terze parti, anche quando provengono da piattaforme consolidate e utilizzate da grandi organizzazioni.
Le conseguenze dell’attacco hanno interessato in modo particolare il settore finanziario.
Secondo la ricostruzione di Helme, 32 organizzazioni appartenenti al comparto bancario e dei servizi finanziari figuravano tra quelle coinvolte nella distribuzione del codice malevolo, rappresentando la categoria più numerosa.
La presenza di istituti di credito e operatori finanziari aumenta la sensibilità dell’incidente, considerando la possibilità che i visitatori utilizzassero i siti per consultare informazioni economiche, gestire conti o effettuare operazioni di pagamento.
Tra le aziende interessate figuravano inoltre organizzazioni tecnologiche, rivenditori, società di comunicazione e servizi destinati ai consumatori.
La varietà dei settori coinvolti dimostra come una vulnerabilità in una piattaforma condivisa possa produrre conseguenze trasversali, indipendentemente dalla natura delle attività svolte dalle singole imprese.
Salesforce, una delle società citate nell’indagine, ha confermato a Reuters di aver avviato accertamenti su modifiche non autorizzate effettuate attraverso Optimizely.
L’azienda ha inoltre dichiarato di aver disabilitato preventivamente gli script interessati, nell’ambito delle misure adottate per ridurre il rischio di ulteriori esposizioni.
Questa risposta evidenzia l’importanza della capacità delle organizzazioni di intervenire rapidamente sulle integrazioni esterne quando emergono segnali di compromissione.
La rimozione degli script sospetti rappresenta infatti una delle misure immediate che possono essere adottate in attesa di verificare la sicurezza del fornitore e dei file distribuiti.
Nel corso della serata del 16 novembre, i ricercatori hanno osservato una progressiva riduzione del numero dei file compromessi, in seguito alle attività di bonifica avviate da Optimizely.
Secondo gli aggiornamenti pubblicati da Helme, i file infetti individuati durante l’indagine sono stati successivamente ripuliti e il principale dominio utilizzato dagli aggressori per distribuire il malware è stato sospeso.
La conclusione della fase attiva dell’incidente non elimina tuttavia la necessità di ulteriori verifiche da parte delle organizzazioni coinvolte.
Le aziende devono infatti stabilire se i propri utenti siano stati esposti al codice malevolo, valutare l’eventuale compromissione di dati e controllare i sistemi di autenticazione utilizzati nei progetti interessati.
In particolare, gli amministratori dei siti che utilizzano Optimizely sono stati invitati a esaminare il codice JavaScript personalizzato presente nei progetti e negli esperimenti, verificando l’eventuale presenza di istruzioni non autorizzate.
Un’altra priorità riguarda la revisione degli account, delle integrazioni e dei token utilizzati per accedere alla piattaforma.
La sostituzione delle credenziali potenzialmente esposte e il rafforzamento delle procedure di autenticazione possono contribuire a ridurre il rischio che gli aggressori riescano a modificare nuovamente i progetti.
Le organizzazioni che gestiscono moduli di pagamento devono inoltre verificare se le informazioni delle carte inserite durante il periodo di compromissione possano essere state intercettate.
Analogamente, gli amministratori devono valutare l’esposizione dei cookie di sessione non adeguatamente protetti e procedere, quando necessario, alla loro invalidazione.
L’incidente mette in evidenza l’importanza di strumenti di monitoraggio capaci di individuare le modifiche inattese del codice distribuito dai fornitori esterni.
La sola verifica dell’affidabilità del dominio non è sufficiente, poiché anche una piattaforma legittima può essere compromessa e utilizzata per distribuire contenuti malevoli.
Le imprese devono quindi sviluppare procedure che consentano di controllare nel tempo l’integrità degli script e di rilevare cambiamenti non autorizzati nelle risorse caricate dai browser.
Questa esigenza assume una rilevanza crescente nell’economia digitale, dove un singolo sito può dipendere da numerose librerie software, servizi pubblicitari, strumenti di analisi e piattaforme di personalizzazione.
La complessità delle infrastrutture moderne rende sempre più difficile distinguere immediatamente il codice legittimo da quello introdotto da soggetti esterni.
Per questa ragione, le strategie di sicurezza devono prevedere sistemi di controllo continui, una gestione rigorosa delle autorizzazioni e la possibilità di disabilitare rapidamente le componenti compromesse.
Anche gli utenti possono adottare alcune misure per ridurre le conseguenze dell’incidente.
Chi ha visitato uno dei siti interessati il 16 novembre 2026 dovrebbe verificare di utilizzare una versione aggiornata del browser e del sistema operativo, soprattutto nel caso di iPhone e iPad.
Gli aggiornamenti di sicurezza consentono infatti di correggere vulnerabilità che potrebbero essere sfruttate dai componenti malevoli distribuiti durante la campagna.
Gli utenti che hanno effettuato trasferimenti di criptovalute dovrebbero inoltre controllare attentamente gli indirizzi destinatari e verificare che le transazioni siano state effettivamente inviate ai portafogli previsti.
Per chi ha inserito dati di pagamento su pagine potenzialmente interessate, può essere utile monitorare gli estratti conto e segnalare tempestivamente alla propria banca eventuali operazioni non riconosciute.
Queste precauzioni non significano che ogni visitatore abbia subito una compromissione, ma consentono di individuare più rapidamente eventuali anomalie.
La vicenda Optimizely rappresenta anche un esempio dei rischi associati alla crescente centralizzazione dei servizi digitali.
Le grandi piattaforme tecnologiche consentono alle imprese di sviluppare rapidamente nuove funzionalità, ridurre i costi di gestione e utilizzare strumenti avanzati senza dover costruire autonomamente tutte le infrastrutture.
Tuttavia, la concentrazione di servizi presso un numero limitato di fornitori può amplificare le conseguenze di una vulnerabilità, trasformando un singolo incidente in un problema per centinaia di organizzazioni.
L’attacco del 16 novembre dimostra quanto sia importante considerare la sicurezza della catena di fornitura software come una componente essenziale della protezione aziendale.
La responsabilità non riguarda soltanto i fornitori tecnologici, ma anche le organizzazioni che integrano i loro strumenti e devono valutare i rischi derivanti dall’esecuzione di codice esterno.
Per il settore della cybersicurezza, la lezione principale è che una risorsa informatica considerata affidabile può cambiare nel tempo e diventare pericolosa anche senza modificare il proprio indirizzo Internet.
L’attacco alla piattaforma Optimizely rappresenta uno degli episodi più significativi del 2026 nel campo della sicurezza degli script web di terze parti, per il numero di organizzazioni coinvolte, la varietà degli strumenti utilizzati e la capacità degli aggressori di distribuire malware attraverso infrastrutture legittime.
La presenza di grandi marchi internazionali tra i siti interessati evidenzia come anche le aziende dotate di risorse tecnologiche importanti possano essere esposte a vulnerabilità presenti nei servizi esterni.
Il furto documentato di criptovalute conferma che la campagna ha prodotto conseguenze economiche reali, mentre l’effettiva estensione della sottrazione di carte di pagamento, cookie e altre informazioni rimane ancora da determinare.
La risposta di Optimizely, che ha dichiarato di aver corretto la vulnerabilità e rimosso il codice dannoso, rappresenta un passaggio fondamentale per contenere l’incidente, ma non sostituisce la necessità di ulteriori controlli da parte dei clienti.
Il caso dimostra inoltre che la protezione delle infrastrutture digitali richiede una combinazione di strumenti tecnici, monitoraggio continuo, collaborazione tra ricercatori e imprese e procedure tempestive di gestione delle emergenze.
La principale lezione dell’incidente è che il codice JavaScript considerato affidabile non rimane necessariamente sicuro nel tempo, soprattutto quando la sua distribuzione dipende da piattaforme esterne soggette a possibili compromissioni.
Per aziende, istituzioni finanziarie e fornitori tecnologici, la sfida consiste nel rafforzare la sicurezza delle integrazioni digitali, garantendo che l’innovazione e la personalizzazione dei servizi non diventino nuovi canali attraverso i quali gli aggressori possano raggiungere milioni di utenti.
Fonti verificate:Report URI, indagine tecnica di Scott Helme del 16 novembre 2026 Report URI Blog; Reuters, 17 novembre 2026 Reuters; BleepingComputer, conferma dell’incidente e risposta di Optimizely BleepingComputer; Sophos, analisi di sicurezza del 17 novembre 2026 SOPHOS.
