 (AGENPARL) - Roma, 18 Novembre 2026 - L’intelligenza artificiale sta trasformando profondamente il settore della sicurezza informatica, introducendo nuovi strumenti capaci di individuare vulnerabilità, analizzare sistemi complessi e verificare la protezione delle applicazioni con una frequenza molto superiore rispetto ai tradizionali controlli manuali. Tuttavia, le maggiori preoccupazioni dei responsabili della cybersecurity non riguardano soltanto l’efficacia delle nuove tecnologie, ma soprattutto la tutela dei dati sensibili, la sicurezza dei sistemi in produzione e l’affidabilità dei risultati generati automaticamente.
È quanto emerge dal rapporto “State of AI Pentesting 2026”, realizzato dalla società di sicurezza informatica Intruder, che ha intervistato 500 responsabili della sicurezza e dell’ingegneria software negli Stati Uniti e nel Regno Unito per analizzare il livello di adozione dei penetration test basati sull’intelligenza artificiale.
I risultati evidenziano una crescente distanza tra la rapidità con cui le aziende sviluppano e pubblicano nuovo software e la frequenza con cui riescono a verificarne approfonditamente la sicurezza.
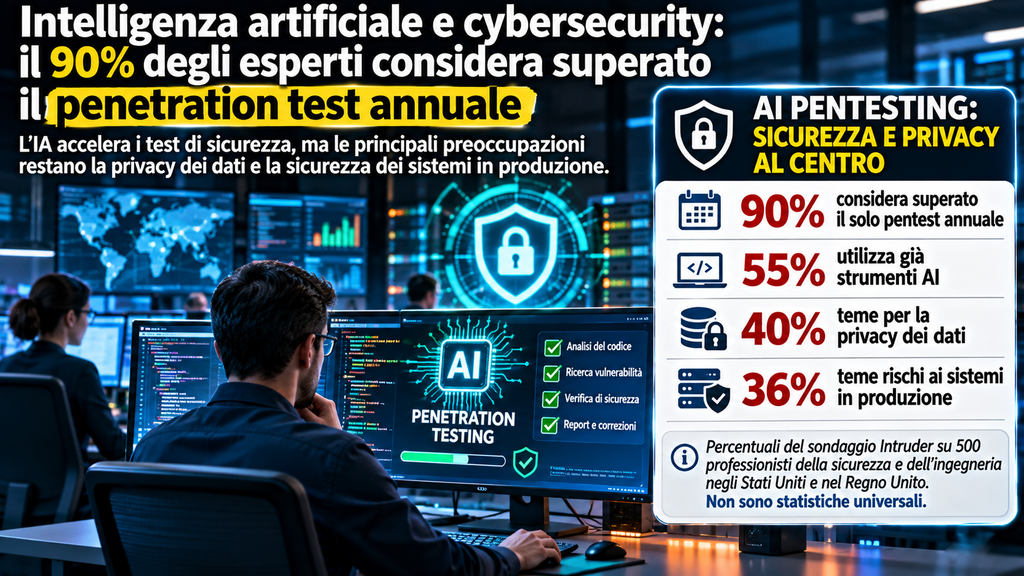
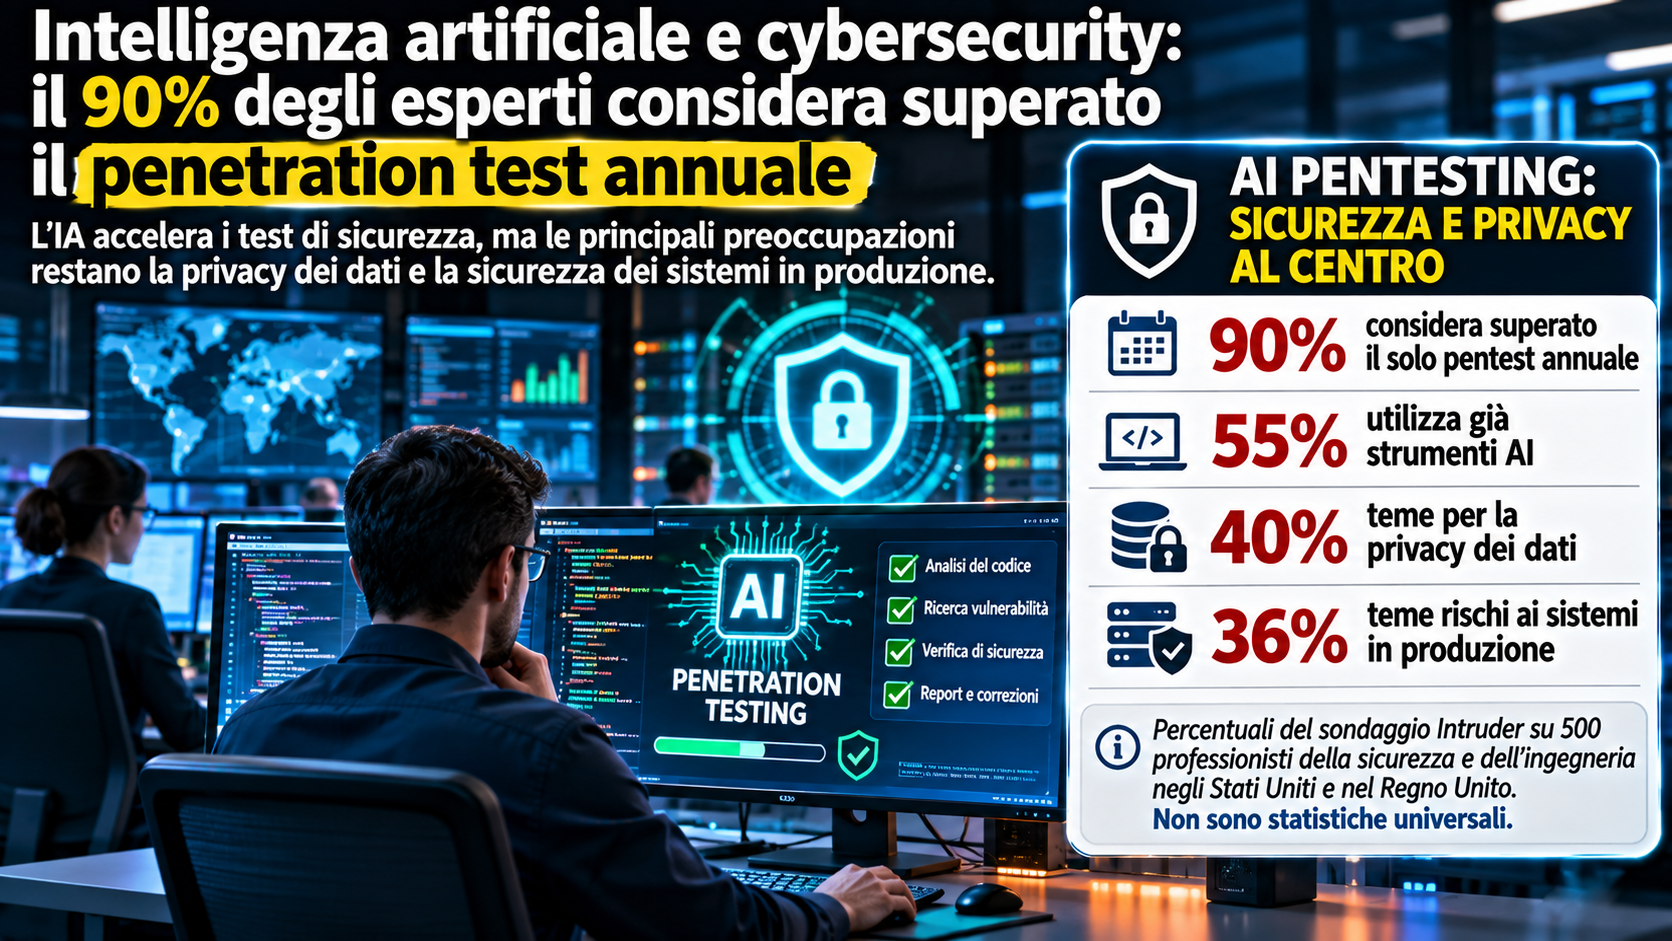
Secondo lo studio, il 90% dei responsabili intervistati considera ormai superato il modello tradizionale del penetration test annuale, ritenendo necessario passare a controlli più frequenti e, possibilmente, continui.
L’evoluzione riflette un cambiamento strutturale nelle modalità di sviluppo delle applicazioni, sempre più caratterizzate dall’automazione, dall’integrazione continua e dall’utilizzo di strumenti di intelligenza artificiale generativa.
Queste tecnologie consentono agli sviluppatori di produrre codice più rapidamente, introdurre nuove funzionalità e distribuire aggiornamenti con una frequenza crescente.
La maggiore velocità di sviluppo, tuttavia, può aumentare anche il numero di modifiche che devono essere sottoposte a verifiche di sicurezza, creando nuove difficoltà per i team responsabili della protezione delle infrastrutture digitali.
Il problema riguarda soprattutto le aziende che distribuiscono aggiornamenti quotidianamente o più volte al giorno, mentre i controlli approfonditi vengono effettuati soltanto a intervalli di settimane o mesi.
Secondo il rapporto di Intruder, il 68% delle organizzazioni intervistate pubblica nuovo codice negli ambienti di produzione almeno una volta al giorno, mentre il 37% effettua aggiornamenti più volte nell’arco della stessa giornata.
Questa frequenza rappresenta una sfida importante per i tradizionali penetration test, che richiedono attività di pianificazione, valutazione e analisi condotte da professionisti specializzati.
I penetration test, conosciuti anche come pentest, consistono in verifiche autorizzate attraverso le quali esperti di sicurezza cercano di individuare e dimostrare la presenza di vulnerabilità sfruttabili nei sistemi informatici.
L’obiettivo è simulare, entro limiti definiti e controllati, determinate tecniche utilizzate dagli aggressori, consentendo alle organizzazioni di correggere le debolezze prima che possano essere sfruttate in attacchi reali.
Queste attività possono riguardare applicazioni web, interfacce di programmazione, infrastrutture di rete, sistemi cloud e altri componenti tecnologici.
Il loro valore deriva dalla possibilità di andare oltre la semplice identificazione automatica delle vulnerabilità, verificando concretamente come determinate debolezze possano influire sulla sicurezza di un’applicazione.
Tuttavia, organizzare controlli manuali approfonditi dopo ogni aggiornamento software può risultare particolarmente oneroso, sia in termini economici sia per la disponibilità limitata di professionisti qualificati.
La conseguenza è che molte aziende continuano a utilizzare una combinazione di controlli automatici frequenti e penetration test manuali effettuati periodicamente.
Secondo il sondaggio, il 47% delle organizzazioni lascia trascorrere più di un mese tra due penetration test completi delle proprie applicazioni web e API.
Il dato riguarda inoltre le applicazioni sottoposte ai controlli più frequenti all’interno di ciascuna organizzazione, suggerendo che altri sistemi possano essere verificati a intervalli ancora più lunghi.
Questa situazione determina una finestra temporale nella quale nuove vulnerabilità introdotte dagli aggiornamenti possono rimanere senza un controllo approfondito.
Il problema diventa particolarmente rilevante considerando che anche gli aggressori stanno utilizzando strumenti di automazione e intelligenza artificiale per accelerare l’individuazione delle debolezze informatiche.
L’intervallo tra la divulgazione di una vulnerabilità e i primi tentativi di sfruttamento può infatti essere molto breve, soprattutto quando vengono pubblicati dettagli tecnici o strumenti che ne facilitano l’utilizzo.
Le nuove tecnologie possono contribuire ad accelerare queste attività, aumentando la pressione sui responsabili della sicurezza aziendale.
In questo contesto, soltanto il 4% dei responsabili intervistati ritiene che l’attuale frequenza dei penetration test garantisca una copertura sufficiente.
La percentuale evidenzia una diffusa insoddisfazione rispetto alla capacità delle procedure tradizionali di accompagnare il ritmo degli aggiornamenti software.
Il problema non riguarda necessariamente la qualità dei penetration test manuali, ma soprattutto la possibilità di eseguirli con una frequenza adeguata alle nuove modalità di sviluppo.
Una verifica approfondita può infatti individuare vulnerabilità importanti, ma il suo risultato descrive la situazione dell’applicazione nel momento in cui viene effettuata.
Gli aggiornamenti successivi possono modificare il comportamento del software, introdurre nuove funzionalità e creare condizioni di rischio che non erano presenti durante il controllo precedente.
Per questa ragione, sempre più organizzazioni stanno valutando strumenti capaci di verificare automaticamente la sicurezza delle applicazioni durante l’intero ciclo di sviluppo.
La ricerca di Intruder evidenzia tuttavia che una parte significativa delle aziende continua ad accettare un intervallo di esposizione tra un penetration test e l’altro.
Secondo il sondaggio, il 42% dei responsabili dichiara di accettare il rischio e distribuire nuovo codice senza ulteriori controlli di sicurezza intermedi.
La scelta può dipendere da limiti di budget, difficoltà organizzative e necessità di rispettare scadenze commerciali o operative.
In altre organizzazioni, il periodo tra due penetration test viene gestito attraverso strumenti di scansione automatizzata, analisi del codice e attività condotte dai team interni di sicurezza.
Questi controlli possono contribuire a individuare numerose vulnerabilità, ma non sempre riescono a ricostruire le condizioni specifiche necessarie per sfruttare debolezze legate alla logica di funzionamento di un’applicazione.
Secondo Intruder, l’88% dei responsabili che utilizzano penetration test programmati si dichiara preoccupato per i rischi non individuati tra una verifica e la successiva.
Tra questi, circa la metà considera il problema una delle principali vulnerabilità informatiche non adeguatamente gestite, mentre gli altri lo descrivono come una criticità conosciuta e parzialmente compensata attraverso controlli di sicurezza aggiuntivi.
La diffusione di questa preoccupazione contribuisce a spiegare il crescente interesse verso i penetration test basati sull’intelligenza artificiale.
Questi strumenti utilizzano modelli di IA e sistemi automatizzati per esplorare le applicazioni, analizzare le loro funzionalità e cercare possibili vulnerabilità attraverso procedure autorizzate.
Le soluzioni più avanzate possono inoltre tentare di verificare se determinate debolezze siano effettivamente sfruttabili, producendo informazioni destinate ai responsabili della sicurezza.
L’obiettivo è rendere disponibili controlli approfonditi con una frequenza superiore rispetto ai tradizionali interventi manuali, riducendo i tempi necessari per individuare nuovi problemi.
La ricerca mostra che il settore sta attraversando una fase di adozione particolarmente rapida.
Secondo Intruder, il 55% delle organizzazioni intervistate utilizza già strumenti di penetration testing basati sull’intelligenza artificiale nei propri ambienti, mentre un ulteriore 36% li ha sperimentati senza averli ancora adottati su larga scala.
Meno dell’1% degli intervistati ha dichiarato di non avere intenzione di provare queste tecnologie.
I risultati indicano quindi un interesse molto diffuso per l’automazione dei controlli di sicurezza, anche se il livello di utilizzo varia in funzione delle dimensioni aziendali e delle risorse disponibili.
Le organizzazioni di maggiori dimensioni, con un numero di dipendenti compreso tra 5.000 e 10.000, risultano particolarmente avanzate nell’adozione.
In questa categoria, il 71% degli intervistati dichiara di utilizzare il penetration testing basato sull’intelligenza artificiale su scala aziendale.
Le imprese di medie dimensioni presentano livelli di sperimentazione analoghi, ma una diffusione operativa più contenuta, con una percentuale di adozione intorno al 54%.
La differenza può riflettere la maggiore disponibilità di risorse tecniche, competenze specializzate e infrastrutture necessarie per integrare nuove tecnologie nei processi di sviluppo e controllo.
L’adozione dell’intelligenza artificiale non elimina tuttavia le preoccupazioni relative alla sicurezza dei sistemi.
Il dato più significativo della ricerca riguarda proprio gli ostacoli che le aziende considerano prioritari prima di affidare verifiche informatiche a strumenti automatizzati.
Contrariamente a quanto si potrebbe immaginare, soltanto un quarto dei responsabili intervistati indica la qualità dei penetration test generati dall’IA tra le principali barriere all’adozione.
Le preoccupazioni più diffuse riguardano invece la possibilità che gli strumenti accedano a informazioni riservate o provochino conseguenze indesiderate durante l’esecuzione dei controlli.
In particolare, il 40% degli intervistati considera la privacy dei dati una delle principali criticità, mentre il 36% segnala problemi legati alla sicurezza dei sistemi di produzione.
Un ulteriore 28% esprime dubbi sull’accettazione dei rapporti generati dall’intelligenza artificiale da parte di revisori e autorità di regolamentazione.
Questi risultati evidenziano che l’ostacolo principale non è soltanto stabilire se un sistema di IA sia capace di individuare vulnerabilità, ma comprendere come possa operare all’interno di infrastrutture contenenti informazioni sensibili.
Un penetration test richiede infatti di interagire con sistemi, applicazioni e dati che possono rivestire un’importanza strategica per l’organizzazione.
Se uno strumento automatizzato non viene configurato correttamente, potrebbe effettuare operazioni non previste, generare carichi eccessivi o interferire con servizi utilizzati dagli utenti.
In ambienti di produzione, queste conseguenze possono tradursi in rallentamenti, errori applicativi o interruzioni delle attività.
La sicurezza operativa rappresenta quindi una condizione fondamentale prima di autorizzare sistemi autonomi a eseguire verifiche approfondite.
Un altro problema riguarda la gestione delle informazioni raccolte durante il test.
Gli strumenti basati sull’intelligenza artificiale possono elaborare configurazioni, registri di sistema, documentazione tecnica e altri dati necessari per comprendere il funzionamento di un’applicazione.
Le imprese devono quindi sapere quali informazioni vengono trasmesse ai fornitori, dove vengono conservate e se possano essere utilizzate per migliorare o addestrare ulteriormente i modelli.
Questi aspetti assumono particolare importanza per le organizzazioni che operano nei settori finanziario, sanitario, industriale e governativo, nei quali la protezione delle informazioni riservate è soggetta a requisiti specifici.
La possibilità di eseguire test automatizzati non deve infatti compromettere gli obblighi di riservatezza e protezione dei dati.
Le aziende devono inoltre definire chiaramente i limiti operativi degli strumenti, specificando quali applicazioni possono essere testate, quali attività sono autorizzate e quali azioni devono essere escluse.
Il rischio è particolarmente rilevante per i sistemi basati su agenti autonomi, capaci di prendere decisioni successive sulla base dei risultati ottenuti durante l’analisi.
Una configurazione inadeguata potrebbe consentire a un agente di ampliare involontariamente l’ambito del test, interagendo con sistemi non autorizzati.
Per questa ragione, la gestione dei permessi, la separazione degli ambienti e la presenza di controlli di sicurezza rappresentano elementi essenziali nell’adozione.
La fiducia nei risultati costituisce un altro tema centrale della ricerca.
Secondo Intruder, il 46% dei responsabili intervistati indica la mancanza di trasparenza e di prove verificabili come uno dei principali fattori capaci di compromettere la fiducia nel penetration testing basato sull’IA.
In particolare, il 25% considera particolarmente problematico non sapere esattamente quali componenti siano stati verificati, mentre il 21% segnala la mancanza di prove riproducibili che dimostrino l’effettiva sfruttabilità di una vulnerabilità.
La distinzione è importante perché un sistema automatizzato può segnalare un rischio senza necessariamente dimostrare che esso sia realmente utilizzabile da un aggressore.
Un risultato privo di informazioni verificabili può quindi generare lavoro aggiuntivo per il team di sicurezza, che deve ripetere manualmente le verifiche.
Per essere considerati affidabili, i rapporti dovrebbero descrivere chiaramente l’ambito dei controlli, le attività effettuate e le condizioni nelle quali è stata individuata una vulnerabilità.
La documentazione deve inoltre consentire ai professionisti di riprodurre il problema in modo controllato, verificando la correttezza delle conclusioni.
Il sondaggio evidenzia che i responsabili DevSecOps risultano particolarmente attenti a questi aspetti.
Soltanto il 5% dichiara che nessuna delle criticità proposte comprometterebbe la propria fiducia negli strumenti di IA, rispetto al 19% dei direttori tecnologici.
La differenza può essere collegata al ruolo operativo dei team DevSecOps, che lavorano direttamente sull’integrazione della sicurezza nei processi di sviluppo e devono gestire concretamente le segnalazioni prodotte dagli strumenti automatici.
La disponibilità di risultati affidabili assume infatti un’importanza fondamentale per evitare sprechi di risorse e rallentamenti nella correzione delle vulnerabilità.
Un altro elemento significativo riguarda il tempo dedicato alla verifica dei cosiddetti falsi positivi.
Si tratta di segnalazioni che indicano la presenza di una vulnerabilità senza che questa sia effettivamente confermata nelle condizioni operative del sistema.
Secondo il rapporto, il 56% dei team dedica almeno sei ore alla settimana alla valutazione dei risultati generati dagli strumenti di sicurezza.
Circa un’organizzazione su cinque impiega undici ore o più, equivalenti a oltre un’intera giornata lavorativa.
Il problema rappresenta uno dei principali ostacoli nella gestione delle vulnerabilità, poiché le risorse impiegate per verificare segnalazioni non confermate potrebbero essere destinate ad attività di protezione più importanti.
Il 44% dei responsabili intervistati considera la conferma della validità dei risultati il principale collo di bottiglia nel processo di correzione delle vulnerabilità.
L’automazione basata sull’intelligenza artificiale potrebbe contribuire a ridurre questo lavoro attraverso verifiche preliminari e procedure capaci di distinguere le segnalazioni effettivamente rilevanti.
Tuttavia, l’efficacia di questi strumenti deve essere dimostrata attraverso risultati misurabili, soprattutto quando vengono utilizzati su sistemi complessi.
La riduzione dei falsi positivi rappresenta infatti un potenziale beneficio dell’IA, ma non può essere considerata automaticamente garantita per ogni prodotto o ambiente.
Un sistema scarsamente configurato potrebbe produrre segnalazioni imprecise o non individuare vulnerabilità importanti, rendendo comunque necessaria la supervisione dei professionisti.
La stessa esigenza emerge nella fase di verifica delle correzioni.
Secondo Intruder, meno di due organizzazioni su cinque effettuano un nuovo controllo indipendente immediatamente dopo aver distribuito una modifica destinata a risolvere una vulnerabilità.
Quasi la metà impiega fino a due settimane per completare il processo di verifica.
Questo intervallo può creare incertezza sulla reale efficacia della correzione, soprattutto quando la vulnerabilità riguarda servizi esposti a Internet o applicazioni che gestiscono informazioni sensibili.
Gli strumenti di penetration testing automatizzato potrebbero contribuire ad accelerare il processo, consentendo ai team di ripetere controlli specifici dopo l’installazione di una patch.
La possibilità di verificare rapidamente una correzione rappresenta uno dei principali vantaggi prospettati dai fornitori di queste tecnologie.
Un processo di sicurezza più continuo potrebbe infatti ridurre il tempo durante il quale una vulnerabilità rimane aperta o viene considerata risolta senza una verifica effettiva.
La trasformazione riguarda anche il rapporto tra penetration testing tradizionale e strumenti automatizzati.
Secondo il sondaggio, il 90% dei responsabili ritiene che il penetration test annuale, utilizzato come unico controllo approfondito, non sia più adeguato al ritmo dello sviluppo software moderno.
Soltanto il 6% delle organizzazioni intervistate dichiara di affidarsi ancora esclusivamente a un singolo penetration test annuale.
Guardando ai prossimi tre-cinque anni, il 54% prevede che l’intelligenza artificiale gestirà la maggior parte delle attività di test, mentre circa un responsabile su sei ritiene che i controlli manuali continueranno a rappresentare il metodo principale di validazione.
Il 28% degli intervistati prevede inoltre di mantenere penetration test manuali soprattutto per soddisfare i requisiti richiesti da revisori e autorità di controllo.
Queste previsioni indicano un cambiamento nelle aspettative dei professionisti, ma non dimostrano che i penetration test tradizionali siano destinati a scomparire.
Le verifiche condotte da esperti umani rimangono particolarmente importanti per analizzare vulnerabilità complesse, valutare scenari specifici e comprendere i rischi derivanti dalla logica di funzionamento delle applicazioni.
L’intelligenza artificiale può contribuire ad automatizzare attività ripetitive e accelerare la raccolta delle informazioni, ma la supervisione professionale continua a rappresentare una componente fondamentale della qualità dei controlli.
Il futuro della sicurezza applicativa potrebbe quindi svilupparsi attraverso modelli ibridi, nei quali strumenti automatizzati e professionisti collaborano per garantire verifiche più frequenti e approfondite.
Le aziende potrebbero utilizzare sistemi di IA per controllare le modifiche software durante il ciclo di sviluppo, riservando ai penetration tester umani le attività che richiedono analisi specialistiche e valutazioni contestuali.
Questo approccio consentirebbe di integrare maggiore continuità dei controlli e competenze professionali, evitando di considerare l’automazione come una sostituzione completa dell’esperienza umana.
La ricerca di Intruder suggerisce inoltre alcune precauzioni operative per le organizzazioni interessate a introdurre strumenti di penetration testing basati sull’intelligenza artificiale.
Una delle principali raccomandazioni riguarda l’utilizzo iniziale di un ambiente di staging, progettato per riprodurre il comportamento dei sistemi di produzione senza esporre direttamente i servizi utilizzati dagli utenti.
Questa configurazione consente di verificare le capacità degli strumenti, valutarne il comportamento e individuare eventuali effetti indesiderati prima di autorizzarne l’impiego su infrastrutture operative.
Un secondo passaggio consiste nell’eseguire inizialmente controlli automatizzati in parallelo ai penetration test manuali, confrontando i risultati e identificando eventuali differenze.
Il confronto può contribuire a comprendere quali categorie di vulnerabilità vengano individuate correttamente e quali richiedano ancora l’intervento diretto degli esperti.
Le organizzazioni dovrebbero inoltre richiedere rapporti dettagliati, contenenti prove verificabili e registrazioni delle attività svolte durante il test.
La possibilità di ricostruire il comportamento dello strumento rappresenta una condizione essenziale per la fiducia e per la gestione di eventuali contestazioni.
Un ulteriore elemento riguarda la protezione dei dati.
Prima di autorizzare l’accesso alle applicazioni o al codice sorgente, le imprese devono verificare le condizioni contrattuali e tecniche applicate dal fornitore, comprese le modalità di conservazione, elaborazione e cancellazione delle informazioni.
La definizione di regole chiare contribuisce a ridurre il rischio di esposizione di dati riservati e a garantire la conformità alle normative applicabili.
Nel contesto europeo, questi aspetti assumono particolare rilevanza alla luce del Regolamento generale sulla protezione dei dati (GDPR) e delle altre disposizioni che disciplinano la sicurezza delle informazioni e la gestione dei rischi digitali.
Le organizzazioni soggette a requisiti normativi specifici devono inoltre verificare che le attività automatizzate siano compatibili con gli obblighi previsti per i rispettivi settori.
La possibilità di produrre rapporti comprensibili e verificabili da revisori indipendenti rappresenta quindi un fattore importante per l’adozione commerciale.
La ricerca evidenzia anche una trasformazione più ampia della cybersecurity, nella quale il tempo necessario per individuare e correggere le vulnerabilità diventa un elemento sempre più importante.
Lo sviluppo software accelerato dall’intelligenza artificiale può aumentare la produttività delle imprese, ma richiede sistemi di controllo capaci di adattarsi rapidamente ai cambiamenti.
Allo stesso tempo, l’utilizzo dell’IA da parte degli aggressori può contribuire ad accelerare l’analisi delle vulnerabilità conosciute e lo sviluppo di tentativi di sfruttamento.
La competizione tra capacità difensive e offensive si concentra quindi sempre più sulla velocità, sull’automazione e sulla qualità delle informazioni disponibili.
Per i responsabili della sicurezza, la sfida non consiste soltanto nell’aumentare il numero dei controlli, ma nel garantire che questi producano risultati affidabili e possano essere eseguiti senza compromettere il funzionamento dei sistemi.
I dati del rapporto Intruder indicano che l’interesse per il penetration testing basato sull’intelligenza artificiale è ormai molto diffuso tra le organizzazioni intervistate, ma la sua adozione su larga scala rimane condizionata da esigenze di sicurezza operativa, protezione delle informazioni e trasparenza dei risultati.
È importante considerare che lo studio è stato realizzato da una società che commercializza strumenti di sicurezza informatica, compresi servizi di penetration testing basati sull’IA.
I risultati rappresentano quindi le risposte del campione intervistato e devono essere interpretati tenendo conto della natura commerciale della ricerca, senza considerarli automaticamente rappresentativi di tutte le organizzazioni a livello mondiale.
Le percentuali descrivono opinioni, pratiche e aspettative dichiarate dai partecipanti, ma non costituiscono una dimostrazione indipendente della superiorità tecnica dei penetration test automatizzati rispetto a quelli manuali.
La valutazione dell’efficacia richiede confronti pratici, prove riproducibili e analisi dei risultati ottenuti in differenti ambienti applicativi.
Nonostante questi limiti, il rapporto evidenzia una tendenza significativa: le aziende cercano strumenti capaci di ridurre la distanza tra la velocità dello sviluppo software e quella dei controlli di sicurezza.
Il crescente utilizzo dell’intelligenza artificiale potrebbe contribuire a trasformare la verifica delle vulnerabilità da un’attività prevalentemente periodica a un processo più continuo e integrato.
La riuscita di questa trasformazione dipenderà tuttavia dalla capacità dei fornitori di garantire risultati affidabili, mantenere il controllo delle operazioni e proteggere i dati delle organizzazioni.
Per imprese, istituzioni finanziarie e amministrazioni pubbliche, l’adozione degli strumenti di IA dovrà quindi essere accompagnata da procedure rigorose di autorizzazione, monitoraggio e verifica indipendente.
La principale conclusione della ricerca è che il futuro del penetration testing non dipenderà soltanto dall’intelligenza degli algoritmi, ma dalla fiducia che le organizzazioni potranno riporre nella loro sicurezza, trasparenza e capacità di operare senza provocare nuovi rischi.
In un’economia digitale nella quale il software cambia continuamente e le vulnerabilità possono essere sfruttate rapidamente, la combinazione tra automazione, competenze umane e controlli di sicurezza rigorosi potrebbe rappresentare una delle principali evoluzioni delle strategie di cybersecurity dei prossimi anni.