
 (AGENPARL) - Roma, 4 Novembre 2026 - Attacchi hacker ai frigoriferi dei supermercati in diversi Paesi dell’UE, Italia compresa. Dopo il precedente francese di ottobre, la nuova ondata mette in evidenza le vulnerabilità dei sistemi connessi a Internet. Merce ritirata, controlli sulla catena del freddo e indagini ancora aperte sulla matrice degli attacchi.
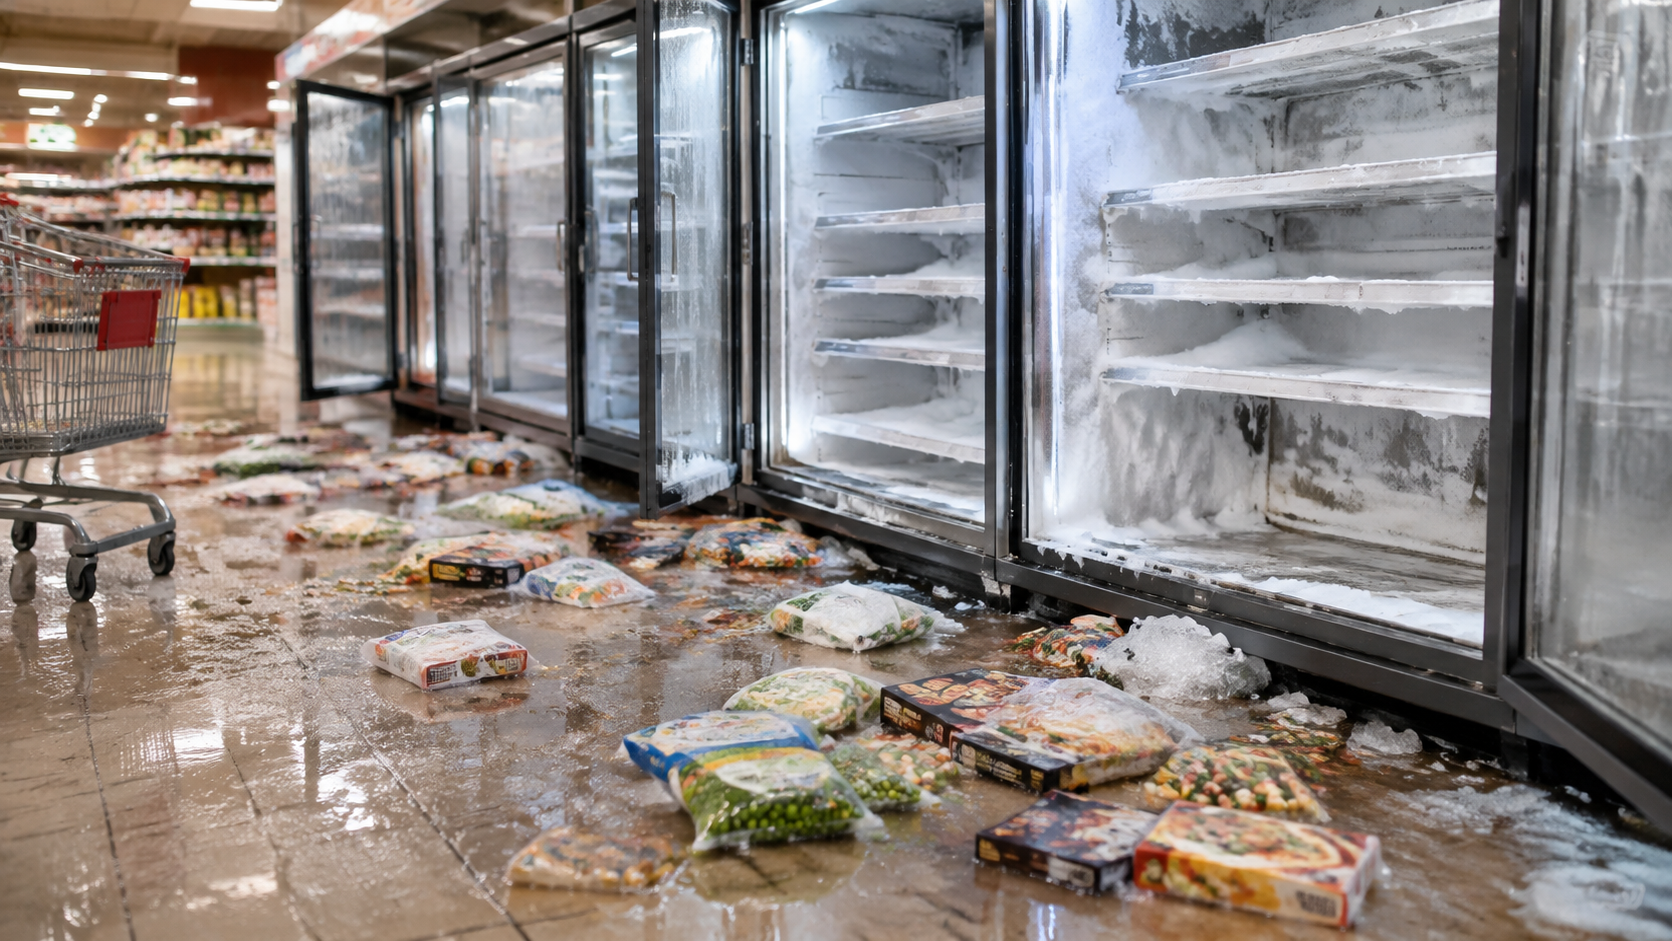
Gli attacchi hacker ai frigoriferi dei supermercati hanno raggiunto diversi Paesi europei, compresa l’Italia, mostrando quanto la sicurezza della distribuzione alimentare dipenda ormai anche dalla protezione dei sistemi informatici. Gli aggressori sono riusciti a modificare a distanza le impostazioni degli impianti di refrigerazione, provocando aumenti anomali delle temperature e costringendo alcuni operatori a ritirare e smaltire alimenti freschi e surgelati.
Secondo una ricostruzione pubblicata oggi dal quotidiano russo Izvestia, gli episodi hanno interessato dodici Paesi dell’Unione europea: Belgio, Lussemburgo, Svezia, Finlandia, Irlanda, Paesi Bassi, Estonia, Germania, Italia, Francia, Portogallo e Danimarca. Le verifiche condotte da Reuters, AFP e altre fonti internazionali confermano un’ondata di incidenti, anche se il numero dei Paesi coinvolti varia secondo le segnalazioni disponibili.
Dalla Francia alla nuova ondata europea
Il precedente risale alla notte tra l’11 e il 12 ottobre, quando centinaia di supermercati francesi subirono la manomissione dei sistemi di refrigerazione. Gli aggressori modificarono le temperature e, in alcuni casi, prolungarono i cicli di sbrinamento, ritardando il ritorno degli impianti alle normali condizioni di funzionamento.
L’inchiesta è stata aperta dalla procura di Parigi. L’attacco, tuttavia, non aveva riguardato soltanto la capitale, ma punti vendita distribuiti in diverse regioni francesi. Le conseguenze furono pesanti: alimenti deteriorati, celle frigorifere fuori servizio e danni agli impianti.
A distanza di tre settimane, il 2 novembre, nuove anomalie sono state rilevate in supermercati di diversi Paesi europei. La somiglianza delle modalità operative suggerisce agli investigatori la necessità di confrontare gli episodi, ma non dimostra che siano stati organizzati dagli stessi responsabili.
Come gli hacker possono controllare i frigoriferi
Gli attacchi prendono di mira i sistemi elettronici che gestiscono banchi refrigerati, celle frigorifere e congelatori commerciali.
Questi apparati consentono di regolare temperature, cicli di sbrinamento e allarmi. Spesso sono collegati a Internet perché i tecnici possano monitorarli, effettuare manutenzione e intervenire a distanza senza recarsi fisicamente nel punto vendita.
La connessione remota, utile per il funzionamento quotidiano, diventa però un rischio quando il software non viene aggiornato, gli accessi non sono adeguatamente protetti oppure i dispositivi risultano raggiungibili direttamente dalla rete pubblica.
Izvestia descrive attacchi che avrebbero sfruttato proprio le funzioni di sbrinamento, portando in alcuni casi le impostazioni fino a 55 gradi. Reuters e Le Monde hanno documentato nel precedente francese alterazioni fino a 50 gradi. È importante distinguere la temperatura impostata dagli aggressori da quella effettivamente raggiunta dagli alimenti.
Il caso Danfoss e le vulnerabilità già conosciute
Tra i produttori di sistemi di controllo coinvolti figura la società danese Danfoss. Dopo gli attacchi francesi, l’azienda aveva spiegato che numerose apparecchiature interessate utilizzavano software obsoleto o prodotti non più supportati dagli aggiornamenti di sicurezza.
Il problema non era del tutto nuovo. Nel 2025 Danfoss aveva già pubblicato avvisi relativi a vulnerabilità e aggiornamenti necessari per alcuni sistemi.
Dopo gli episodi del 2 novembre, l’azienda ha ribadito la necessità di evitare che i controllori frigoriferi siano direttamente accessibili da Internet. Diversi operatori hanno iniziato ad aggiornare le apparecchiature o a scollegarle temporaneamente dalla rete.
Il caso dimostra una difficoltà tipica della cybersicurezza industriale: gli impianti possono restare in servizio per molti anni, mentre il software che li controlla diventa obsoleto molto più rapidamente. Sostituire o aggiornare un dispositivo industriale richiede inoltre interventi compatibili con la continuità dell’attività commerciale.
Merce da smaltire e sicurezza della catena del freddo
Le conseguenze degli attacchi non riguardano soltanto i sistemi informatici. Quando la refrigerazione viene interrotta o alterata, gli operatori devono accertare se gli alimenti abbiano mantenuto condizioni di conservazione sicure.
In diversi Paesi europei sono stati documentati ritiri dalla vendita e smaltimenti di prodotti freschi e surgelati. Le verifiche riguardano le temperature raggiunte, la durata dell’esposizione e la possibilità di commercializzare gli alimenti senza rischi per i consumatori.
In Italia, secondo quanto comunicato dal governo, le segnalazioni di anomalie vengono trasmesse dall’Agenzia per la cybersicurezza nazionale ai NAS dei Carabinieri per consentire gli interventi necessari. Gli accertamenti finora resi noti non hanno evidenziato rischi per la salute pubblica riconducibili agli episodi.
La vicenda richiama anche l’importanza della tracciabilità della merce ritirata e della corretta gestione dei prodotti destinati allo smaltimento. Una manomissione informatica può così trasformarsi in un problema operativo, economico e sanitario per la distribuzione.
Non soltanto supermercati: i rischi per i dispositivi connessi
L’approfondimento di Izvestia allarga il problema alla sicurezza degli oggetti connessi a Internet, il cosiddetto Internet delle cose, e ai sistemi di controllo utilizzati nelle attività produttive e negli edifici.
La vulnerabilità dei frigoriferi commerciali appartiene a una categoria più ampia: dispositivi progettati per svolgere funzioni fisiche, ma controllati da software e raggiungibili attraverso reti informatiche.
Il rischio riguarda potenzialmente impianti di climatizzazione, sistemi di gestione degli edifici, apparecchiature industriali e dispositivi domestici intelligenti. In ambiti particolarmente delicati, come quello sanitario, la protezione dei dispositivi connessi assume un’importanza ancora maggiore.
Questo non significa che l’attacco ai supermercati si sia esteso a tali apparecchiature. Significa, invece, che la stessa debolezza strutturale — software vulnerabile, aggiornamenti insufficienti e accessi remoti non protetti — può presentarsi in settori differenti.
Izvestia richiama anche precedenti ricerche sulle vulnerabilità di dispositivi medici e sulle conseguenze degli attacchi alle reti digitali degli edifici. Sono esempi utili a comprendere il problema generale, ma non costituiscono prove di un collegamento con gli episodi europei di novembre.
La cybersicurezza degli impianti industriali
La protezione di questi sistemi richiede misure diverse da quelle utilizzate per i normali computer d’ufficio.
La prima consiste nell’impedire l’accesso diretto da Internet ai controllori industriali. Gli interventi di manutenzione remota devono passare attraverso connessioni protette, con credenziali individuali e controlli sugli accessi.
Sono poi necessari aggiornamenti regolari, sostituzione dei dispositivi non più supportati, separazione tra reti aziendali e reti che controllano gli impianti, monitoraggio delle anomalie e procedure di intervento quando i sistemi informatici smettono di funzionare correttamente.
Un ulteriore problema è la dipendenza dai fornitori esterni. La gestione di refrigerazione, climatizzazione e altri impianti viene spesso affidata a società specializzate. Una vulnerabilità in un sistema di controllo condiviso può quindi esporre contemporaneamente più clienti.
L’Agenzia europea per la cybersicurezza ENISA ha richiamato l’importanza dello scambio rapido di informazioni tra operatori e autorità. La nuova ondata di incidenti dimostra che la difesa informatica della distribuzione alimentare non può essere affidata soltanto ai singoli punti vendita.
La matrice degli attacchi resta sconosciuta
Non sono state rese note attribuzioni ufficiali degli attacchi né rivendicazioni attendibili. Gli investigatori devono ancora chiarire se la nuova ondata europea sia collegata al precedente francese e se tutti gli episodi siano riconducibili alla stessa tecnica o a vulnerabilità differenti.
La relativa semplicità di alcune manomissioni rende l’attribuzione particolarmente difficile: modificare impostazioni attraverso un accesso remoto compromesso non richiede necessariamente l’impiego di software malevolo complesso.
Il caso solleva una questione che va oltre i danni subiti dai supermercati. La digitalizzazione della distribuzione alimentare ha reso più efficienti il controllo delle temperature e la manutenzione degli impianti, ma ha anche creato nuovi punti di accesso per gli aggressori.
Proteggere la catena del freddo significa ormai proteggere anche le reti, i programmi e i dispositivi che la governano.
