

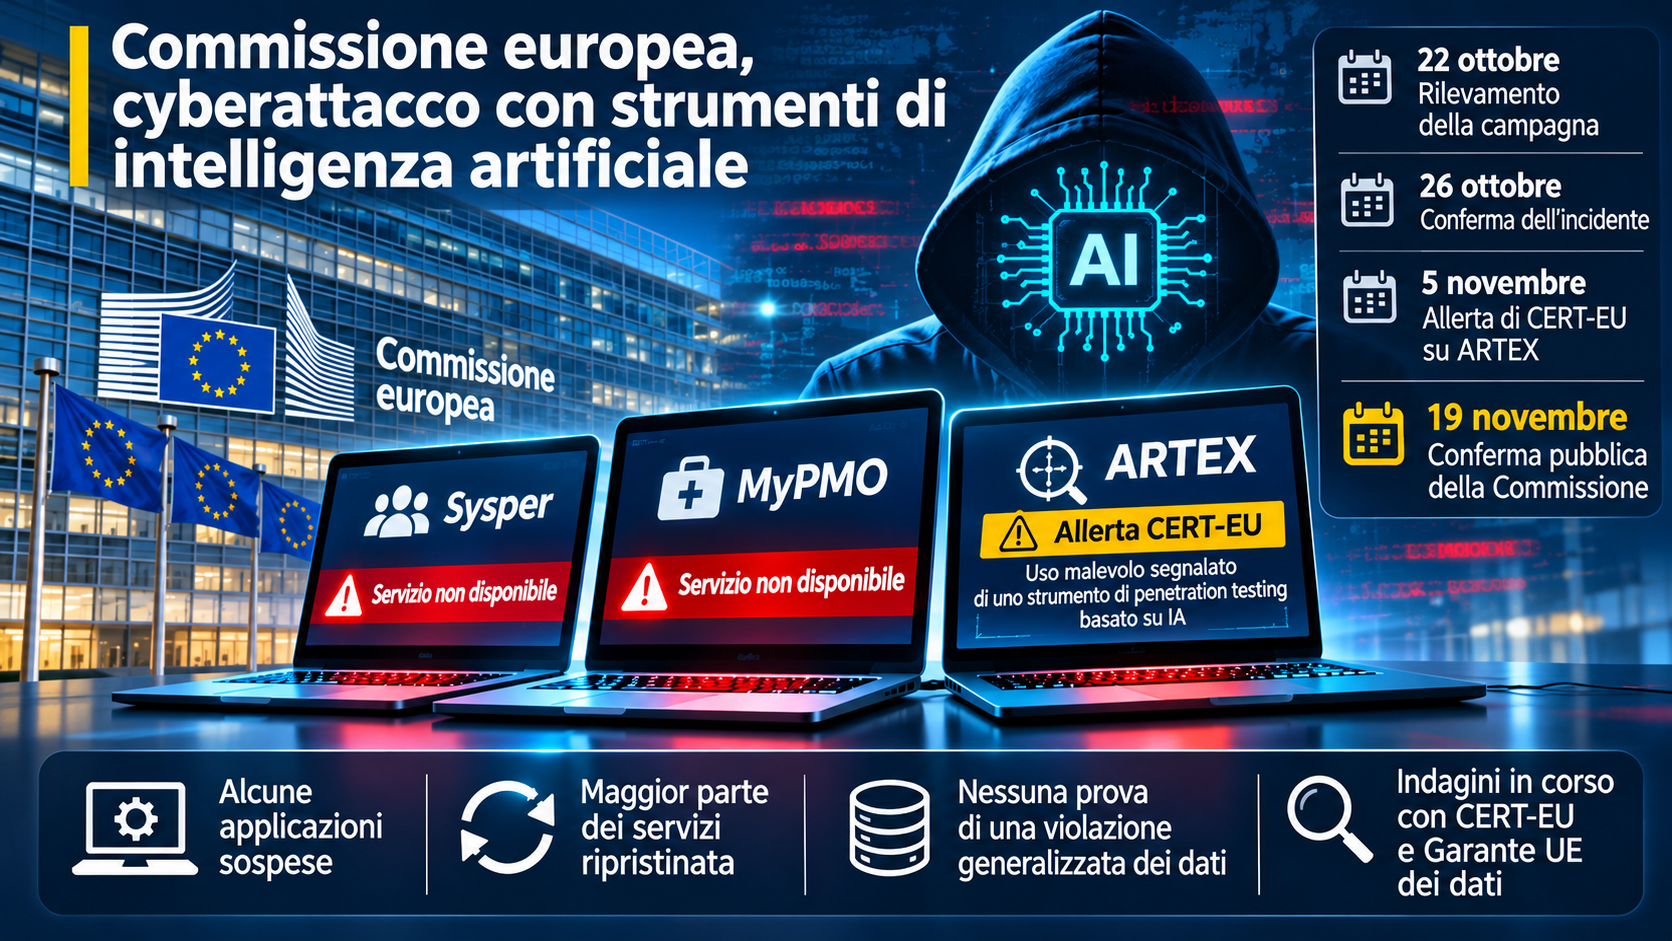
 (AGENPARL) - Roma, 20 Novembre 2026 - BRUXELLES, 20 novembre 2026 – La Commissione europea ha confermato di essere stata colpita da una campagna informatica condotta con strumenti di intelligenza artificiale, che ha portato alla sospensione precauzionale di diverse applicazioni interne. Il primo rilevamento risale al 22 ottobre e la conferma, dopo le verifiche iniziali, al 26 ottobre. L’episodio è stato reso pubblico il 19 novembre, mentre proseguono le indagini sulle modalità dell’operazione e sull’eventuale compromissione dei dati.
A fornire i chiarimenti è stato Thomas Regnier, portavoce della Commissione per le questioni digitali, durante il briefing quotidiano con la stampa. Regnier ha confermato l’impiego di strumenti di IA e ha spiegato che la maggior parte delle applicazioni temporaneamente disattivate è stata ripristinata. Sono stati informati CERT-EU, il servizio di cybersicurezza delle istituzioni dell’Unione, il Garante europeo della protezione dei dati e le strutture interne interessate.
La Commissione non ha identificato pubblicamente gli autori né precisato gli obiettivi della campagna. Il portavoce ha inoltre dichiarato di non essere a conoscenza di richieste di riscatto e ha evitato di qualificare le dimensioni dell’attacco, richiamando l’indagine in corso.
Dal rilevamento di ottobre alla conferma pubblica
Secondo la cronologia illustrata da Regnier, i primi segnali della campagna sono stati individuati il 22 ottobre. Il 26 ottobre, dopo un’indagine preliminare, l’incidente è stato confermato. La risposta ha compreso ulteriori verifiche e la disattivazione temporanea di alcune applicazioni come misura protettiva e preventiva.
La vicenda è diventata pubblica il 19 novembre, dopo le ricostruzioni giornalistiche e le domande rivolte al portavoce durante il briefing. Regnier ha spiegato che le contromisure non erano state divulgate in precedenza per preservarne l’efficacia e ha sostenuto che la Commissione aveva seguito le procedure ordinarie di informazione dei soggetti competenti.
La sospensione precauzionale delle applicazioni e l’accertamento degli eventuali accessi non autorizzati sono aspetti distinti dell’incidente. La Commissione ha confermato la prima, mentre le verifiche tecniche devono ancora definire pubblicamente la portata della compromissione.
Applicazioni del personale e rimborsi sanitari
Le ricostruzioni giornalistiche hanno descritto conseguenze soprattutto sui servizi amministrativi utilizzati dal personale. Tra le applicazioni citate figura Sysper, attraverso il quale i dipendenti possono consultare documenti retributivi, gestire presenze e richieste di congedo e svolgere altre operazioni relative al rapporto di lavoro. La stampa ha riferito anche di difficoltà nei sistemi dedicati ai rimborsi delle spese mediche.
Alcuni resoconti indicano interruzioni durate oltre dieci giorni. La durata e l’elenco dettagliato dei servizi interessati restano informazioni attribuite alle fonti giornalistiche: il portavoce ha confermato la disattivazione temporanea di diverse applicazioni, senza fornire un quadro pubblico completo dei tempi di indisponibilità di ciascun sistema.
Al momento del briefing, la maggior parte delle applicazioni era tornata disponibile. Il ripristino dei servizi accompagna le attività investigative, che proseguono per ricostruire la campagna e valutarne gli effetti.
Le verifiche sulle informazioni personali
Le applicazioni amministrative possono gestire dati identificativi, retributivi e informazioni collegate alle pratiche sanitarie. L’eventuale accesso a questi contenuti costituisce quindi uno dei principali aspetti dell’indagine.
Regnier ha dichiarato che, allo stato delle verifiche, non erano state individuate prove di una violazione dei dati riguardante il personale della Commissione «nel suo complesso». La dichiarazione descrive gli elementi disponibili al momento del briefing e non esclude eventuali compromissioni circoscritte.
Non è stata resa pubblica una quantificazione dei dati eventualmente consultati o sottratti, né un numero accertato di persone coinvolte. La Commissione ha informato il Garante europeo della protezione dei dati nell’ambito delle procedure seguite per l’incidente.
Il ruolo dell’intelligenza artificiale e il riferimento ad ARTEX
La Commissione ha confermato l’uso di strumenti di intelligenza artificiale, senza pubblicare una ricostruzione tecnica completa dell’operazione. Regnier ha richiamato la possibilità che questi strumenti vengano utilizzati impropriamente per individuare vulnerabilità nei sistemi informatici.
Il riferimento specifico ad ARTEX proviene dalle ricostruzioni giornalistiche. Secondo quanto riportato da Politico e ripreso da altre testate, gli aggressori avrebbero impiegato questa piattaforma di verifica della sicurezza basata su modelli linguistici. Il portavoce non ha però identificato pubblicamente ARTEX come lo strumento utilizzato nel singolo incidente.
L’impiego di IA può automatizzare parti di una campagna, dalla ricerca di sistemi esposti alle verifiche sulle configurazioni. Il livello di automazione e le attività effettivamente svolte contro la Commissione non sono stati descritti nel dettaglio durante il briefing.
L’allerta di CERT-EU del 5 novembre
Il 5 novembre CERT-EU aveva pubblicato un’allerta sull’impiego malevolo di ARTEX. Il servizio riferiva di aver osservato diversi attori utilizzare la piattaforma per automatizzare campagne offensive e attività analoghe contro organizzazioni comprese nel proprio ambito di protezione, valutando come altamente probabile il coinvolgimento dello strumento.
ARTEX è descritto come una piattaforma open source di penetration testing che utilizza modelli linguistici esterni. Può tradurre obiettivi formulati in linguaggio naturale in operazioni di ricognizione e verifica, eseguite da agenti software sotto la supervisione di un operatore.
Secondo CERT-EU, queste capacità possono accelerare la ricerca di configurazioni errate e vulnerabilità e collegare debolezze diverse in percorsi di attacco. L’autore originale aveva reso indisponibile il repository nell’ottobre 2026 dopo le segnalazioni di abuso, mentre continuavano a circolare versioni derivate indipendenti.
L’allerta riguarda un fenomeno più ampio e non costituisce, da sola, un’identificazione dello strumento utilizzato contro la Commissione.
Le indicazioni per la protezione dei sistemi
Nella stessa comunicazione, CERT-EU raccomanda di censire i sistemi esposti a Internet, limitare gli accessi non necessari e aggiornare tempestivamente i software. Richiama inoltre la protezione degli account privilegiati, l’autenticazione a più fattori, il monitoraggio e la conservazione delle informazioni tecniche utili a ricostruire le intrusioni.
La gestione delle vulnerabilità deve comprendere anche le configurazioni errate di gravità minore, che gli strumenti automatizzati possono concatenare per ottenere effetti più rilevanti.
Per l’incidente della Commissione restano aperte le verifiche sulle modalità di accesso, sull’estensione della campagna e sui dati eventualmente coinvolti. La maggior parte delle applicazioni sospese è stata ripristinata; l’identità degli autori e gli obiettivi dell’operazione non sono stati resi pubblici.
Fonti consultate
- Associated Press, 19 novembre 2026 — Conferma dell’attacco e dichiarazioni sui dati del personale.
- Help Net Security, 20 novembre 2026 — Resoconto delle dichiarazioni del portavoce e cronologia dell’incidente.
- CSO Online, 19 novembre 2026 — Conseguenze sui sistemi amministrativi e durata delle interruzioni riportata dalla stampa.
- CERT-EU, 5 novembre 2026 — «From Penetration Testing to Cyber Threat: Beware of ARTEX».
