

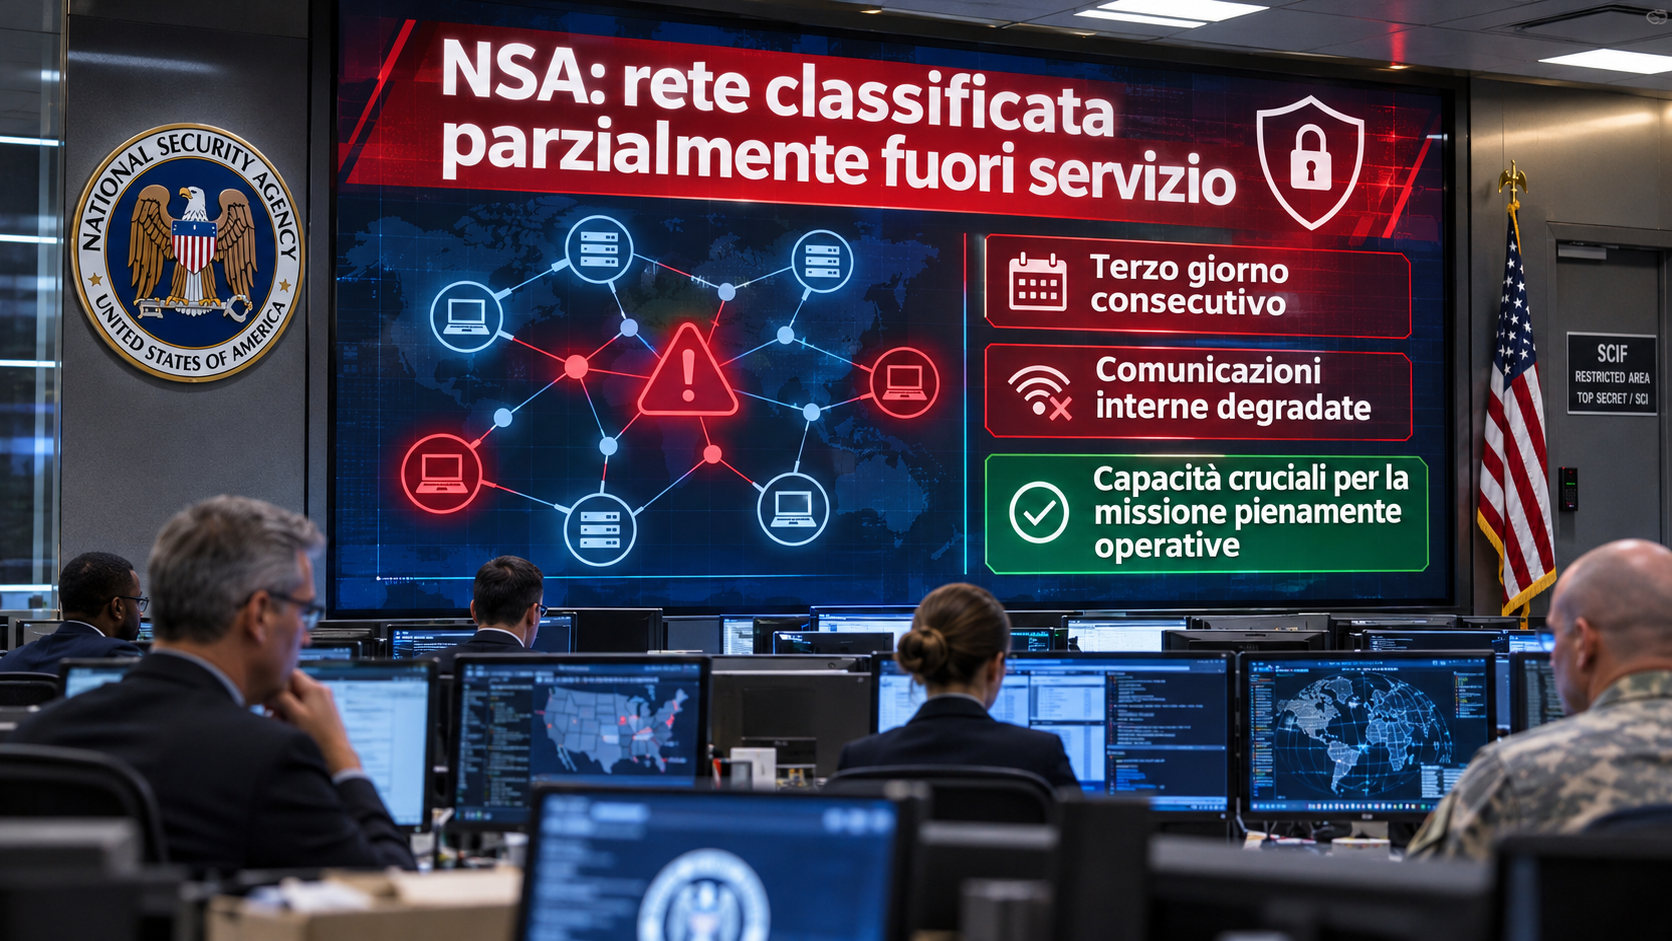
 (AGENPARL) - Roma, 20 Novembre 2026 - La National Security Agency (NSA), una delle principali agenzie di intelligence degli Stati Uniti, sta affrontando un’anomala interruzione dei propri sistemi interni di comunicazione classificata, con disservizi che, secondo le ricostruzioni giornalistiche del 19 novembre 2026, si protraggono per il terzo giorno consecutivo. Il problema interessa una rete utilizzata dal personale dell’agenzia per lo scambio di informazioni riservate, mentre la direzione della NSA assicura che le capacità operative essenziali per la sicurezza nazionale rimangono pienamente funzionanti. L’incidente, inizialmente ricondotto a operazioni di manutenzione ordinaria, solleva interrogativi sulla resilienza delle infrastrutture informatiche governative e sulla gestione delle attività tecnologiche negli ambienti più sensibili dell’apparato di intelligence americano.
Secondo quanto riportato da Fox News e confermato nelle sue caratteristiche generali da altre testate statunitensi, l’interruzione riguarda NSANet, la rete interna attraverso la quale dipendenti e analisti della National Security Agency possono comunicare e condividere informazioni classificate. Il sistema costituisce un’infrastruttura rilevante per il funzionamento quotidiano dell’organizzazione, che svolge attività di intelligence sui segnali elettronici, protezione delle comunicazioni governative e sicurezza informatica nazionale.
Le difficoltà tecniche sono emerse pubblicamente martedì 17 novembre, quando diverse fonti vicine all’agenzia hanno segnalato problemi di accesso alle comunicazioni interne. Le prime informazioni indicavano un’interruzione intermittente, con conseguenze sulla normale operatività del personale. La situazione avrebbe richiesto l’adozione di procedure alternative e una riorganizzazione temporanea delle attività, senza determinare, secondo le dichiarazioni ufficiali, la sospensione delle missioni strategiche.
La NSA ha confermato l’esistenza del problema attraverso una comunicazione pubblicata il 17 novembre, precisando di avere riscontrato un temporaneo degrado delle prestazioni durante una manutenzione ordinaria programmata. L’agenzia ha riconosciuto che alcuni sistemi interni sono stati interessati dall’anomalia, sottolineando tuttavia che le funzioni fondamentali per la sicurezza nazionale non hanno subito interruzioni operative.
Nella dichiarazione ufficiale, la National Security Agency ha evidenziato che la propria infrastruttura è progettata con diversi livelli di ridondanza, destinati a garantire la continuità delle operazioni tanto durante gli interventi programmati quanto in presenza di eventi imprevisti. Il riferimento ai sistemi ridondanti assume particolare importanza perché indica l’esistenza di infrastrutture e procedure alternative attraverso le quali l’organizzazione può mantenere attive le proprie attività essenziali.
L’agenzia non ha tuttavia fornito pubblicamente una ricostruzione tecnica completa dell’incidente, né ha indicato con precisione quali componenti della rete siano stati interessati, quanti dipendenti abbiano subito limitazioni operative o quando sia previsto il ripristino definitivo di tutte le funzionalità. La mancanza di dettagli è coerente con la natura riservata dei sistemi coinvolti, ma rende difficile una valutazione indipendente dell’estensione effettiva del disservizio.
Secondo le informazioni raccolte da Fox News, l’interruzione avrebbe interessato soprattutto il sistema di comunicazione interna utilizzato per lo scambio di messaggi classificati. Un funzionario a conoscenza della situazione ha riferito che l’agenzia conserva la capacità di comunicare attraverso altri canali, ma ha descritto l’episodio come particolarmente insolito rispetto alla normale affidabilità dell’infrastruttura.
Un alto funzionario citato dall’emittente avrebbe inoltre sostenuto che il sistema di posta elettronica interna non aveva registrato interruzioni analoghe negli ultimi cinque anni. La stessa fonte ha richiamato le caratteristiche di isolamento della rete, progettata per operare separatamente dai normali collegamenti informatici esterni. Si tratta di un elemento importante per comprendere la sicurezza dei sistemi classificati, sebbene l’isolamento non elimini completamente ogni possibile rischio informatico.
Le reti segregate sono generalmente progettate per limitare l’esposizione agli attacchi provenienti da Internet e ridurre le possibilità di accesso non autorizzato. La loro protezione dipende tuttavia anche dalla sicurezza delle procedure di manutenzione, degli aggiornamenti software, delle credenziali amministrative, dei dispositivi autorizzati e delle attività svolte dal personale che dispone dell’accesso ai sistemi.
Per questa ragione, la presenza di un’infrastruttura isolata non consente di escludere in termini assoluti ogni possibile compromissione. Nel caso specifico della NSA, tuttavia, non sono emerse evidenze pubbliche che consentano di attribuire l’interruzione a un attacco informatico.
Questa circostanza è stata ribadita anche da fonti governative statunitensi. Secondo le ricostruzioni diffuse da CBS News e CNN, i funzionari consultati non hanno individuato elementi che indichino un’azione ostile esterna. La Casa Bianca ha inoltre escluso, sulla base delle informazioni disponibili in quel momento, evidenze di un attacco informatico contro la rete della NSA.
Le valutazioni preliminari orientano dunque l’attenzione verso un problema tecnico collegato alle attività di aggiornamento e manutenzione. Alcune fonti hanno riferito che l’interruzione potrebbe essere stata provocata dall’installazione di modifiche software o aggiornamenti di sicurezza che non avrebbero consentito ad alcuni componenti di tornare regolarmente operativi.
Questa ricostruzione appare compatibile con la dichiarazione ufficiale sulla manutenzione programmata, ma non costituisce ancora un accertamento tecnico definitivo sulle cause dell’incidente. Non sono stati resi pubblici documenti che permettano di identificare il software coinvolto, l’eventuale vulnerabilità oggetto dell’intervento o la sequenza esatta delle anomalie che avrebbero determinato il blocco della rete.
Le conseguenze organizzative sono emerse anche nella gestione degli accessi alla sede principale dell’agenzia, situata a Fort Meade, nel Maryland. Secondo le informazioni pubblicate dalla stampa statunitense, il personale ha ricevuto indicazioni straordinarie relative agli orari di ingresso e alla presenza negli uffici.
In particolare, martedì sarebbe stato disposto un livello di allerta organizzativa identificato come Code Orange, con limitazioni all’accesso per una parte dei dipendenti e istruzioni specifiche per il personale essenziale. Alcuni lavoratori sarebbero stati invitati a verificare con i rispettivi superiori le modalità di svolgimento dei turni e le condizioni per il rientro nelle strutture.
Queste misure sembrano essere state adottate per ridurre il numero di dipendenti presenti durante le operazioni tecniche e consentire una gestione più ordinata delle attività. Non vi sono elementi sufficienti per interpretarle come prova di un’emergenza di sicurezza provocata da un attacco esterno.
L’interruzione della rete interna ha comunque conseguenze potenzialmente rilevanti per l’organizzazione del lavoro. In un’agenzia di intelligence, la possibilità di condividere tempestivamente informazioni classificate rappresenta una condizione essenziale per il coordinamento tra analisti, responsabili operativi e strutture amministrative. Anche quando le capacità fondamentali restano disponibili, la temporanea indisponibilità di alcuni canali può comportare rallentamenti, modifiche dei flussi di lavoro e ricorso a procedure alternative.
Occorre tuttavia distinguere il disservizio documentato dalle sue possibili conseguenze operative. Non risultano confermate interruzioni delle attività di raccolta dell’intelligence, compromissioni dei sistemi di difesa nazionale o perdite di informazioni classificate. Le dichiarazioni ufficiali indicano, al contrario, che le funzioni considerate essenziali per la missione dell’agenzia hanno continuato a operare.
La vicenda assume un significato particolare per il ruolo istituzionale della National Security Agency. Fondata nel 1952, la NSA è una componente fondamentale della comunità di intelligence statunitense e svolge funzioni specializzate nella raccolta e nell’analisi delle comunicazioni elettroniche straniere, oltre a contribuire alla protezione dei sistemi informativi e delle comunicazioni di interesse nazionale.
L’affidabilità delle sue infrastrutture tecnologiche costituisce quindi un requisito strategico. Le reti interne non rappresentano semplicemente strumenti amministrativi, ma possono sostenere attività di coordinamento che richiedono elevati livelli di riservatezza, disponibilità e integrità delle informazioni.
Il caso evidenzia una delle principali difficoltà nella gestione dei sistemi informatici ad alta sicurezza: garantire contemporaneamente protezione, aggiornamento tecnologico e continuità operativa. Gli interventi di manutenzione sono indispensabili per correggere vulnerabilità, migliorare le prestazioni e mantenere aggiornate le infrastrutture, ma possono introdurre rischi quando coinvolgono componenti complessi e strettamente interdipendenti.
La situazione può diventare particolarmente delicata negli ambienti caratterizzati da elevati requisiti di segretezza, nei quali gli aggiornamenti devono rispettare procedure di validazione rigorose e non sempre possono essere effettuati attraverso le stesse modalità utilizzate nei sistemi informatici commerciali.
Le procedure di ripristino possono richiedere verifiche approfondite per assicurare che i componenti tornino operativi senza compromettere l’integrità della rete. La disponibilità di infrastrutture ridondanti consente di limitare gli effetti dei disservizi, ma non elimina necessariamente le difficoltà tecniche che possono emergere durante interventi complessi.
L’episodio si inserisce inoltre in una fase caratterizzata da una serie di interruzioni informatiche che hanno interessato negli Stati Uniti differenti settori economici e istituzionali. Nei giorni precedenti sono stati segnalati problemi relativi a servizi digitali, sistemi bancari, trasporti aerei e piattaforme tecnologiche.
Tra gli eventi più rilevanti figurano difficoltà operative che hanno coinvolto sistemi di controllo del traffico aereo, servizi finanziari e infrastrutture informatiche di grandi organizzazioni private. La successione ravvicinata degli incidenti ha alimentato interrogativi sulla resilienza complessiva delle infrastrutture digitali statunitensi.
Le autorità americane hanno tuttavia invitato a non interpretare automaticamente tali episodi come manifestazioni di una campagna coordinata. Il segretario di Stato Marco Rubio ha dichiarato che non risultano prove di un collegamento tra le diverse interruzioni né elementi che consentano di attribuirle complessivamente ad attività criminali informatiche.
Questa distinzione assume particolare importanza per la corretta valutazione del rischio. La presenza contemporanea di anomalie tecnologiche in organizzazioni differenti non dimostra, di per sé, l’esistenza di un’unica causa o di un’operazione ostile coordinata. Ogni incidente richiede accertamenti specifici sulle condizioni tecniche che lo hanno prodotto.
Nel caso della NSA, la questione centrale rimane la capacità di assicurare la continuità delle comunicazioni classificate durante il ripristino dell’infrastruttura principale. La disponibilità di sistemi alternativi costituisce un elemento rassicurante sul piano operativo, ma non riduce l’importanza di chiarire perché un intervento di manutenzione programmata abbia prodotto conseguenze tanto significative.
Dal punto di vista della sicurezza informatica, l’episodio richiama l’attenzione anche sulla necessità di sottoporre gli aggiornamenti software a procedure di sperimentazione e validazione adeguate alla criticità dei sistemi interessati. Il controllo preventivo della compatibilità, l’esistenza di piani di ripristino e la possibilità di tornare rapidamente a configurazioni precedenti rappresentano strumenti fondamentali per limitare i rischi associati alle modifiche tecnologiche.
Resta inoltre essenziale garantire che le infrastrutture di riserva siano realmente disponibili e possano sostenere le attività prioritarie in caso di interruzione della rete principale. Il principio della ridondanza, richiamato dalla stessa NSA, costituisce infatti uno degli elementi centrali della resilienza operativa delle organizzazioni che svolgono funzioni critiche.
La vicenda pone infine un problema di trasparenza istituzionale. Le esigenze di riservatezza legate alla sicurezza nazionale limitano inevitabilmente la quantità di informazioni che possono essere diffuse al pubblico. Tuttavia, la comunicazione tempestiva dell’esistenza di un disservizio, della sua natura generale e delle misure adottate contribuisce a distinguere le anomalie tecniche dagli eventi che potrebbero compromettere direttamente la sicurezza delle informazioni.
Alla data del 19 novembre 2026, il quadro disponibile indica dunque un’interruzione anomala dei sistemi interni di comunicazione classificata, attribuita preliminarmente a operazioni di manutenzione, con conseguenze organizzative per il personale e limitazioni su alcune funzionalità. La NSA sostiene che le capacità cruciali per la missione siano rimaste operative, mentre non sono state presentate prove pubbliche di un attacco informatico o di una compromissione dei dati riservati.
La valutazione definitiva dell’incidente dipenderà dall’accertamento delle cause tecniche, dalla durata effettiva del disservizio e dalle eventuali informazioni che l’agenzia deciderà di rendere disponibili dopo il ripristino. La vicenda dimostra comunque che anche le infrastrutture informatiche più protette possono incontrare difficoltà rilevanti durante le operazioni ordinarie di aggiornamento e manutenzione.
Per un’organizzazione incaricata di tutelare le comunicazioni e contribuire alla sicurezza nazionale degli Stati Uniti, la capacità di prevenire tali interruzioni e recuperare rapidamente la piena operatività rappresenta una questione strategica. Il significato dell’episodio non risiede soltanto nella temporanea indisponibilità di una rete classificata, ma nella necessità di assicurare che la complessità tecnologica non diventi un fattore di vulnerabilità per le istituzioni chiamate a proteggere le infrastrutture più sensibili dello Stato.
Fonti: National Security Agency, NSA Statement on Network Issues, 17 novembre 2026 – https://www.nsa.gov/Press-Room/Press-Releases-Statements/Press-Release-View/Article/4650245/nsa-statement-on-network-issues/, Fox News, NSA’s Highly Classified Communications Network Disrupted by Widespread Outage, 17 novembre 2026 – https://www.foxnews.com/politics/nsa-highly-classified-communications-network-disrupted-widespread-outage, CBS News, NSA’s Classified Internal Network Goes Down, Sources Say, 17 novembre 2026 – https://www.cbsnews.com/news/nsa-network-down-classified-fort-meade/, Reuters, National Security Agency Says Network Hit by Temporary Degradation During Maintenance, 17 novembre 2026 – https://www.reuters.com/world/us/national-security-agency-says-network-hit-by-temporary-degradation-during-2026-11-17/, Defense One, Classified NSA Communications Network Down, People Familiar Say, 17 novembre 2026 – https://www.defenseone.com/threats/2026/11/classified-nsa-communications-network-down-people-familiar-say/417278/, Nextgov/FCW, Classified NSA Communications Network Down, People Familiar Say, 17 novembre 2026 – https://www.nextgov.com/digital-government/2026/11/classified-nsa-communications-network-down-people-familiar-say/417277/, Associated Press, Classified Communications Network at the National Security Agency Goes Down, 17 novembre 2026 – https://abcnews.com/Technology/wireStory/classified-communications-network-national-security-agency-defense-official-138223663
